Revolut-lek raakt 36 Nederlanders, hackers zeggen op crypto whales te jagen
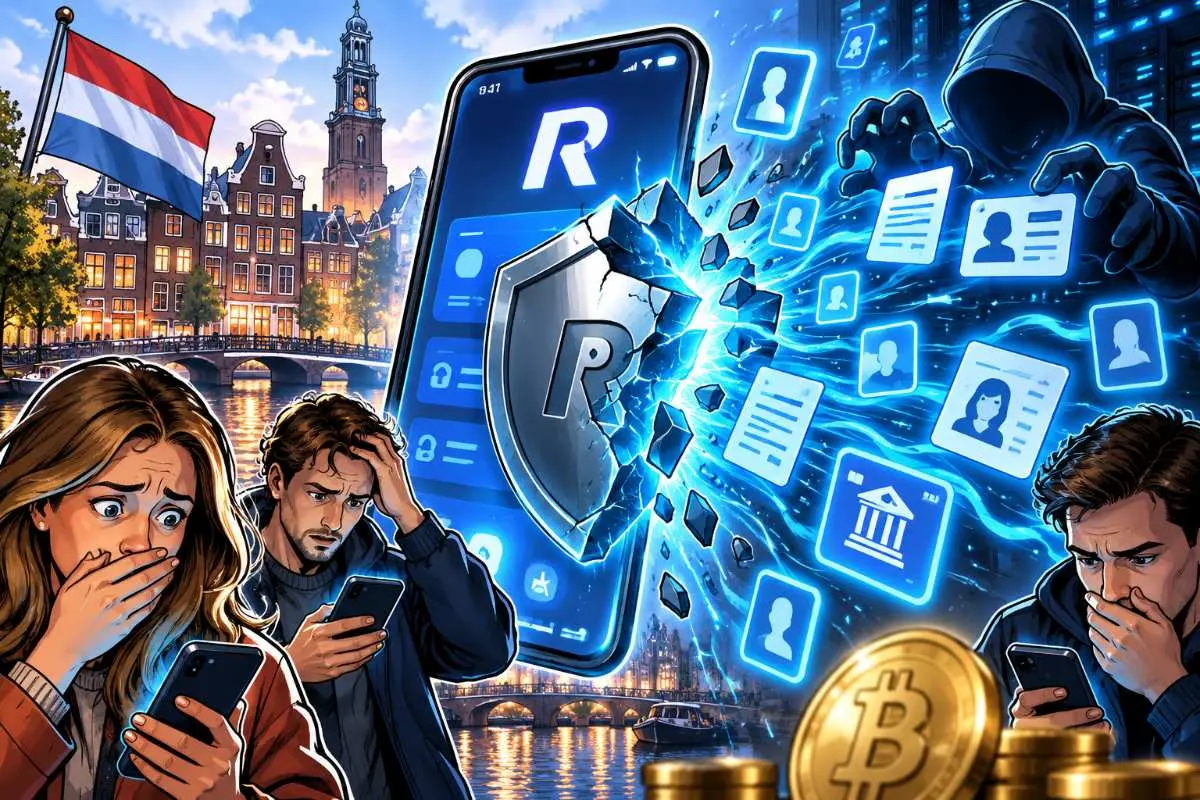
Revolut gaf persoonsgegevens van ongeveer 680 klanten prijs nadat criminelen zich via een echt overheidsdomein als bevoegde instantie voordeden. Onder de slachtoffers zitten 36 Nederlanders, terwijl de aanvallers zelf zeggen dat ze bewust op vermogende cryptobeleggers en ‘crypto whales’ jaagden.
Het opvallendste zit niet in een technische hack van Revolut. De criminelen wisten het proces voor officiële informatieverzoeken te misbruiken en kregen zo toegang tot gegevens die gerichte vervolgfraude veel geloofwaardiger kunnen maken.
Revolut werd niet technisch gehackt
Voor zover nu bekend drongen de aanvallers niet binnen in de systemen van Revolut.
In plaats daarvan ontving het bedrijf informatieverzoeken vanuit een e-mailadres op het echte domein van een overheidsinstantie. Revolut behandelde die verzoeken als legitiem en verstrekte gegevens.
Pas later nam Revolut rechtstreeks contact op met de betreffende instantie. Toen bleek dat de verzoeken niet van bevoegde medewerkers afkomstig waren.
Het gebruikte adres werd daarna geblokkeerd.
Revolut spreekt zelf van een geavanceerde vorm van externe impersonatiefraude. Het bedrijf stelt dat zijn eigen systemen niet zijn gekraakt en dat klanttegoeden niet door het incident zijn geraakt.
Hackers zeggen Italiaans overheidskanaal te hebben misbruikt
De aanvallers vertellen zelf een concreter verhaal.
Tegen de Financial Times zeggen zij toegang te hebben gehad tot een Italiaans systeem voor gecertificeerde elektronische post, bekend als PEC. Zulke communicatie wordt in Italië gebruikt voor officiële berichten met juridische status.
Via dat kanaal zouden gedurende meerdere maanden verzoeken naar Revolut zijn verstuurd.
De Financial Times kreeg gedeeltelijk afgeschermde screenshots te zien die delen van het verhaal ondersteunen. De Italiaanse postpolitie onderzoekt inmiddels hoe een institutioneel e-mailadres kon worden gecompromitteerd.
Dat onderzoek moet nog uitwijzen hoe ver de toegang precies reikte.
36 Nederlandse klanten getroffen
In totaal zijn ongeveer 680 Revolut-klanten geraakt.
Revolut bevestigde tegenover Nederlandse media dat daar 36 Nederlanders tussen zitten. BNR kreeg volgens berichtgeving inzage in materiaal met onder meer rekeninginformatie, verificatiefoto's en identiteitsdocumenten.
Het incident beperkte zich niet tot Nederland.
De Financial Times meldt dat veel getroffen klanten in Zwitserland en Frankrijk wonen, naast slachtoffers verspreid over tientallen andere Europese landen.
Welke gegevens zijn gelekt, kan per klant verschillen.
Paspoorten, selfies en transacties konden worden gedeeld
De mogelijke buit is gevoelig.
Getroffen klanten zijn geïnformeerd dat gegevens zoals naam, geboortedatum, woonadres, telefoonnummer en e-mailadres konden zijn verstrekt.
Daar komen mogelijk kopieën van identiteitsdocumenten en verificatiefoto's bij.
Ook rekeninginformatie kan zijn gedeeld, waaronder IBAN-nummers, rekeningafschriften, opnames en volledige transactiegeschiedenissen. Bij sommige klanten waren daar ook Bitcoin-transacties bij.
Voor criminelen is juist die combinatie waardevol.
Een los e-mailadres is één ding. Een naam, paspoort, selfie, telefoonnummer én echte transacties geven veel meer materiaal om een geloofwaardig verhaal rond een slachtoffer te bouwen.
Aanvallers zeggen bewust op ‘crypto whales’ te hebben gezocht
Daar krijgt de zaak een directe cryptokant.
De aanvallers zeggen tegen de Financial Times dat ze bewust zochten naar klanten met aanzienlijke cryptobezittingen. Zij spreken zelf over ‘crypto whales’.
Die claim is niet onafhankelijk bewezen.
Er kan dus niet worden geconcludeerd dat alle 680 getroffen klanten grote cryptovermogens bezitten. Wel is duidelijk dat zich tussen de slachtoffers personen bevinden met een stevige relatie tot crypto.
Een daarvan is Mark Karpelès, voormalig topman van de failliete bitcoinbeurs Mt. Gox.
Karpelès maakte zelf bekend een waarschuwing van Revolut te hebben ontvangen. Daaruit bleek dat onder meer rekening- en transactiegegevens konden zijn blootgesteld.
Transactiegeschiedenis kan een cryptobelegger verraden
Criminelen hoeven geen directe toegang tot een wallet te krijgen om de gegevens gevaarlijk te maken.
Een rekeningoverzicht kan bijvoorbeeld laten zien dat iemand regelmatig grote bedragen naar een crypto-exchange stuurt.
Dat bewijst niet hoeveel crypto iemand daadwerkelijk bezit.
Het geeft een aanvaller wel informatie over welke aanval waarschijnlijk kansrijk is.
Iemand die weet dat een slachtoffer recent €50.000 naar een cryptoplatform stuurde, kan zich bijvoorbeeld overtuigender voordoen als medewerker van die exchange, bank of fraudedienst.
De crimineel hoeft dan niet meer te gokken op algemene gegevens. Hij kan echte informatie uit het lek in het gesprek verwerken.
Geen aanwijzing dat wallets zijn leeggehaald
Dat onderscheid is belangrijk.
Er zijn vooralsnog geen aanwijzingen dat de aanvallers door deze fraude rechtstreeks toegang kregen tot cryptowallets of Revolut-rekeningen.
Revolut zegt dat klanttegoeden onaangetast zijn gebleven.
Het grootste directe risico ligt daardoor bij wat hierna kan gebeuren.
Gestolen identiteitsgegevens kunnen worden gebruikt voor phishing, identiteitsfraude en pogingen om nieuwe accounts op naam van slachtoffers te openen.
Bij cryptobezitters komt daar nog een andere dreiging bij: een aanvaller kan proberen de informatie te gebruiken om seed phrases, wachtwoorden of transactiegoedkeuringen los te krijgen.
Een echte blockchain-transactie terugdraaien is daarna meestal geen optie.
KYC wordt zelf een waardevolle databank
De zaak legt ook een ongemakkelijke spanning rond KYC bloot.
Banken en cryptobedrijven zijn verplicht veel informatie te verzamelen om klanten te identificeren en financiële criminaliteit tegen te gaan.
Paspoorten, selfies, adressen en transactiegegevens helpen daarbij.
Maar dezelfde verzameling wordt bijzonder aantrekkelijk wanneer criminelen toegang krijgen.
Dat betekent niet dat klantcontrole overbodig is. Het betekent wel dat de beveiliging van zulke gegevens verder gaat dan alleen voorkomen dat iemand een database hackt.
Ook ieder proces waarmee medewerkers gegevens rechtmatig aan politie, justitie of andere autoriteiten verstrekken, wordt een mogelijk aanvalspunt.
Een echt overheidsdomein bleek niet genoeg
Dat maakt de methode bij Revolut opvallender dan een standaard phishingmail.
Een verzoek vanaf gmail.com met een politielogo is eenvoudig verdacht.
Een verzoek dat daadwerkelijk uit het maildomein van een overheidsinstantie komt en geldige technische authenticatie heeft, ligt anders.
Precies dat vertrouwen zouden de aanvallers hebben uitgebuit.
Revolut zegt na ontdekking aanvullende maatregelen te hebben genomen om frauduleuze informatieverzoeken beter te herkennen. Ook zijn politie, privacytoezichthouders en financiële autoriteiten ingelicht.
Voor crypto whales begint het risico mogelijk pas na het lek
Voor de getroffen Nederlanders is daarom vooral de periode ná het incident relevant.
Een telefoontje waarin iemand je volledige naam en adres kent, vertelt weinig. Na dit lek kan een crimineel mogelijk ook weten bij welke financiële diensten je zit, welke transacties je hebt uitgevoerd en welk identiteitsdocument daar geregistreerd staat.
Dat maakt een nepverhaal veel moeilijker te herkennen.
Wie door Revolut over het incident is geïnformeerd, doet er daarom goed aan onverwachte telefoontjes en berichten niet te vertrouwen op basis van persoonlijke informatie alleen. Een echte transactiedatum of rekeninggegeven is na een datalek geen bewijs meer dat de persoon aan de andere kant daadwerkelijk van een bank of exchange komt.
Daar zit uiteindelijk de pijnlijke les van deze aanval.
De criminelen hoefden Revoluts beveiligde systemen niet open te breken om waardevolle financiële informatie te krijgen.
Ze hoefden Revolut alleen te overtuigen dat ze iemand waren die recht had op die informatie.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk
Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading