Vitalik Buterin waarschuwt voor haastige walletverhuizingen na AI-alarm
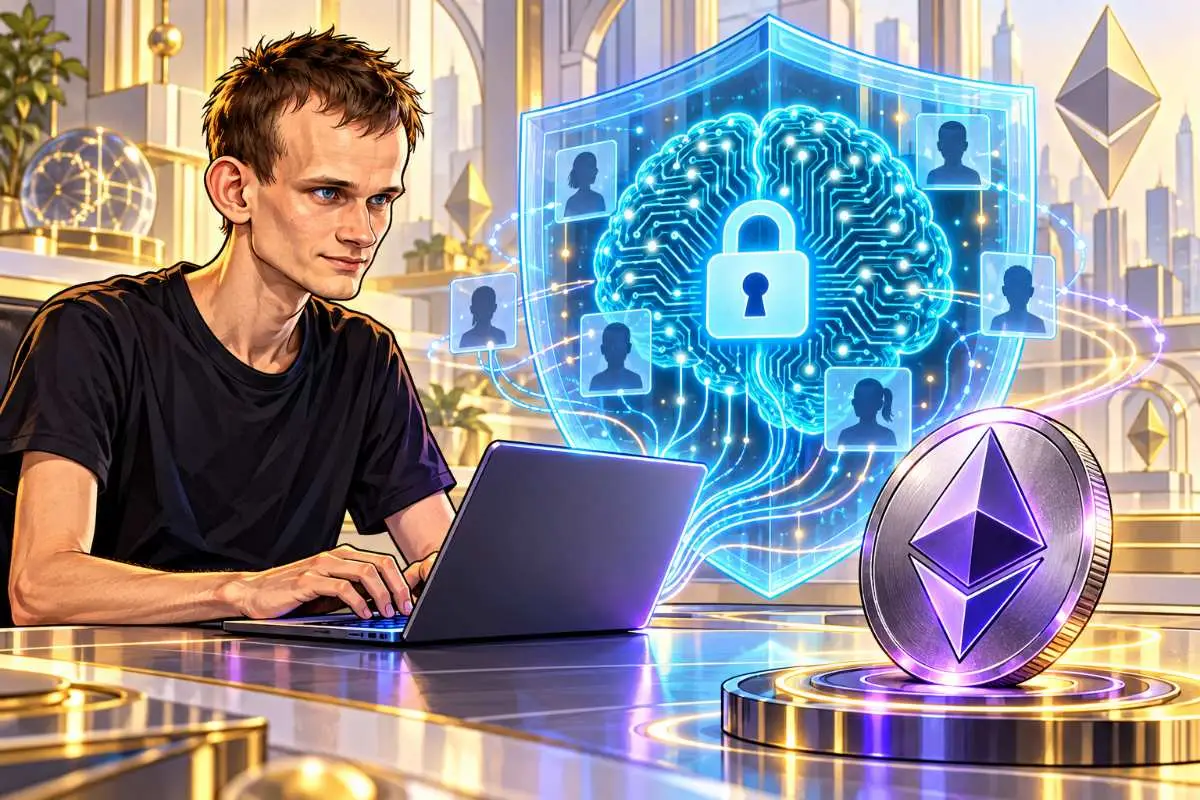
Verplaats niet halsoverkop je crypto naar een nieuwe wallet. Dat is de boodschap van Vitalik Buterin nadat een Ethereum-onderzoeker waarschuwde dat AI sneller dan verwacht vooruitgang kan boeken tegen de wiskunde achter cryptografische handtekeningen.
Buterin neemt het risico serieus, maar ziet geen reden voor paniek. Er is geen praktische aanval bekend waarmee AI momenteel de gebruikte walletcryptografie kan breken.
Drake roept op tot voorbereiding op ‘bunker mode’
De discussie begon bij Ethereum-onderzoeker Justin Drake.
Hij riep de sector op 7 oktober op om rustig voorbereidingen te treffen voor wat hij “bunker mode” noemt.
Zijn zorg draait om ECDSA, het handtekeningsysteem waarmee standaardaccounts op Ethereum transacties autoriseren.
De beveiliging steunt op een wiskundig probleem waarbij het praktisch onhaalbaar moet zijn om vanuit een publieke sleutel de private key terug te rekenen.
Drake vraagt zich af of zeer sterke AI-systemen nieuwe wiskundige methodes kunnen vinden die dat probleem veel makkelijker maken.
Hij noemt als zwaarste scenario een doorbraak binnen maanden in plaats van jaren.
Dat is een risico-inschatting. Er is geen bewijs dat zo'n methode momenteel bestaat.
Een ongebruikt adres verbergt nog de publieke sleutel
De voorzorgsmaatregel waar Drake en Buterin over spreken draait om een technisch detail van wallets.
Bij een standaard Ethereum-adres dat alleen geld heeft ontvangen en nog nooit een transactie heeft ondertekend, staat de volledige publieke sleutel nog niet op de blockchain. Alleen het daarvan afgeleide adres is zichtbaar.
Na het ondertekenen van een transactie kan de publieke sleutel uit de handtekening worden afgeleid.
Ethereum legt dat onderscheid zelf uit bij zijn voorbereidingen op toekomstige cryptografische dreigingen.
Als een toekomstige aanval juist een publieke sleutel nodig heeft om een private key te berekenen, biedt een ongebruikt adres daardoor een extra barrière.
Dat maakt zo'n adres niet universeel onkraakbaar.
Het helpt alleen tegen aanvalsmethoden waarvoor die publieke sleutel noodzakelijk is.
Buterin wil geen haastige verhuizing van tegoeden
Buterin ondersteunt het idee om publieke sleutels waar dat eenvoudig kan minder bloot te stellen.
Maar hij adviseert gebruikers niet om vandaag massaal hun tegoeden naar nieuwe wallets te verplaatsen.
Zijn waarschuwing is praktisch.
Een verkeerd ingevoerd adres, fout ingestelde multisig of slecht uitgevoerde migratie kan onmiddellijk geld kosten. Buterin zegt zelf meer geld te hebben verloren door mislukte migraties dan door hacks.
Een voorzorgsmaatregel die verkeerd wordt uitgevoerd, kan daarmee gevaarlijker worden dan de dreiging waarvoor zij bedoeld was.
Multisig vraagt om eigen aanpak
Bij multisigwallets wordt het nog ingewikkelder.
Daar moeten meerdere partijen normaal een transactie goedkeuren. Hun handtekeningen kunnen daarbij publieke sleutels blootleggen.
Buterin ziet daarom voordelen in het verzamelen van dergelijke bevestigingen buiten de blockchain wanneer de technische opzet dat toestaat.
Ook noemt hij het regelmatig vervangen van sleutels als mogelijke verdedigingslaag.
Maar ook hier geldt dat dit geen algemeen stappenplan voor iedere gebruiker is.
De juiste aanpak hangt af van de walletconstructie, het gebruikte handtekeningsysteem en de manier waarop sleutels worden beheerd.
AI verandert het cryptografische dreigingsmodel
De discussie gaat opvallend genoeg niet primair over quantumcomputers.
Die machines worden al jaren gezien als een toekomstige bedreiging voor elliptische-curvecryptografie.
Drake wijst op een ander scenario: AI die menselijke wiskundigen helpt een veel betere klassieke aanval te ontdekken.
Zo'n doorbraak zou gewone computers of grote GPU-clusters veel krachtiger kunnen maken tegen een probleem dat nu praktisch onoplosbaar wordt geacht.
Dat is fundamenteel anders dan AI die herstelwoorden steelt, malware schrijft of een gebruiker misleidt.
Hier zou AI de onderliggende wiskundige aanname zelf moeten verbeteren of doorbreken.
Niet iedere cryptograaf deelt de urgentie
Die inschatting is omstreden.
Yehuda Lindell, hoofd cryptografie bij Coinbase, heeft publiek tegengesproken dat recente vooruitgang bewijs levert voor een naderende breuk van elliptische-curvecryptografie.
Zijn bezwaar raakt precies de onzekerheid in het debat.
AI boekt snel vooruitgang in wiskundig onderzoek. Daaruit volgt niet automatisch dat problemen waarop tientallen jaren cryptografie rust binnenkort oplosbaar worden.
De waarschuwing van Drake gaat daarom over voorbereiding op een uitkomst met grote gevolgen, niet over een waargenomen aanval.
Ook post-quantumcryptografie krijgt een nieuwe vraag
Buterin trekt die onzekerheid nog verder door.
Veel voorbereidingen tegen quantumcomputers gaan ervan uit dat elliptische curves uiteindelijk onveilig worden, terwijl andere wiskundige systemen standhouden.
Daaronder valt lattice-based cryptography, waarbij beveiliging steunt op moeilijke problemen in hoogdimensionale roosters.
Buterin denkt dat AI-versnelde wiskunde ook de veiligheidsmarges van zulke systemen de komende jaren onder druk kan zetten.
Ook dat is een verwachting, geen voorspelde datum waarop een standaard faalt.
Het betekent vooral dat “quantumveilig” niet automatisch hetzelfde is als bestand tegen iedere toekomstige wiskundige ontdekking.
Hashgebaseerde handtekeningen krijgen meer aandacht
Buterin heeft daarom een voorkeur voor hashgebaseerde constructies waar die praktisch inzetbaar zijn.
Dat is geen volledig nieuwe onderzoeksrichting.
Het Amerikaanse NIST publiceerde in 2024 FIPS 205, een officiële standaard voor SLH-DSA. Dat is een stateless digitaal handtekeningsysteem dat op hashfuncties is gebaseerd.
Ethereum onderzoekt eveneens een bredere overgang naar cryptografie die minder afhankelijk is van elliptische curves.
De Ethereum-roadmap voor post-quantumbeveiliging mikt op een netwerk waarin handtekeningsystemen uiteindelijk kunnen worden vervangen zonder voor iedere nieuwe methode het volledige protocol opnieuw te ontwerpen.
Een bestaande standaard kan echter niet simpelweg in een wallet worden geplakt.
Transacties, sleutelbeheer, verificatiekosten, smart wallets en bestaande toepassingen moeten allemaal met zo'n nieuw systeem kunnen werken.
Geen reden om vandaag een nieuwe wallet te openen uit angst
Daarmee blijft het verschil tussen voorbereiding en paniek groot.
Er is geen bekende AI-aanval waarmee iemand vandaag vanuit een Ethereum-publieke sleutel praktisch de bijbehorende private key kan terughalen.
Er is ook geen datum waarop bestaande wallets plotseling onveilig worden.
Wat verandert, is de snelheid waarmee onderzoekers naar toekomstige verdediging willen kijken.
Voor gebruikers is Buterins boodschap daardoor minder spectaculair dan het AI-alarm zelf: beperk publieke-sleutelblootstelling wanneer dat eenvoudig en veilig kan, maar introduceer geen direct risico door uit angst haastig crypto te verplaatsen.
De dreiging is theoretisch. Een fout bij het verhuizen van je geld is dat niet.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk

Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading