Bank of England laat banken herstel na AI-aanval voorbereiden
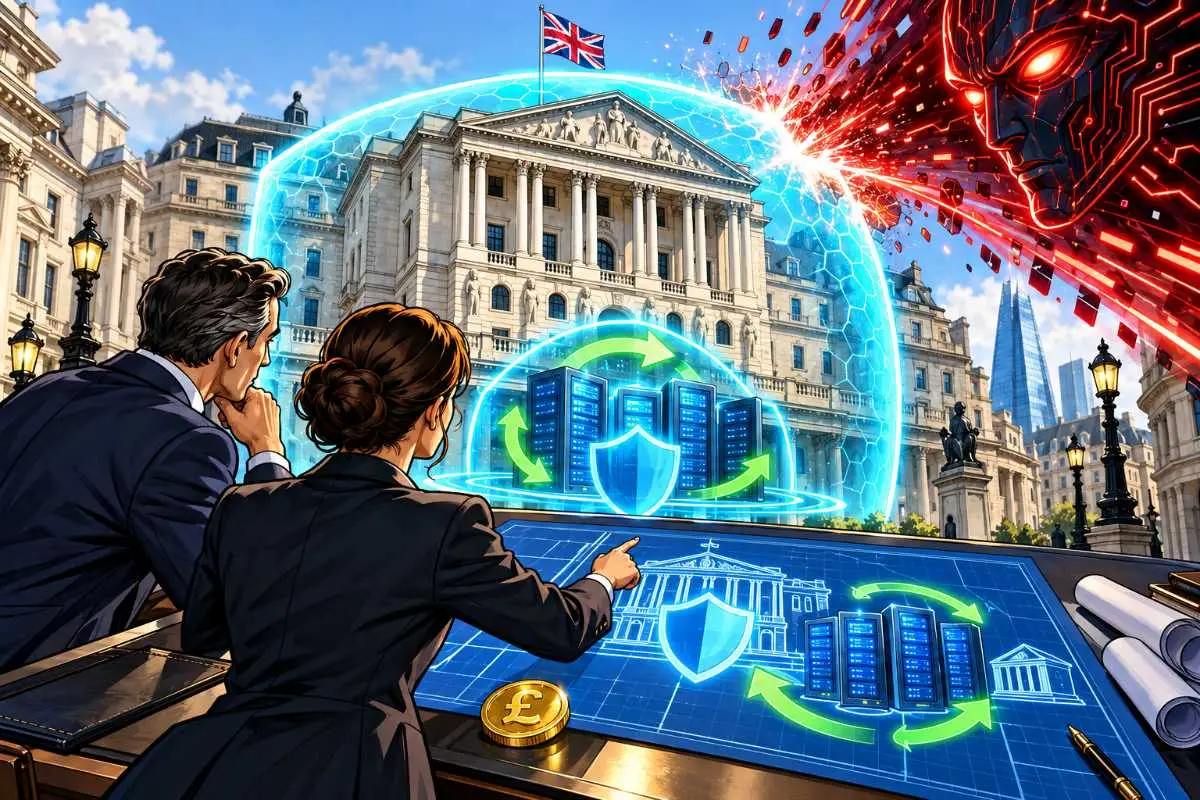
Een cyberaanval hoeft straks niet meer langs alle verdedigingslagen van een bank te worden tegengehouden. De Bank of England wil dat grote financiële instellingen ook kunnen herstellen wanneer AI een aanvaller juist wél binnen krijgt.
Vicegouverneur Sarah Breeden zei op 15 oktober dat de centrale bank met banken werkt aan diepgaande herstelmogelijkheden. Tegelijk onderzoekt zij hoe voorbereid de sector is op quantumcomputers die bestaande versleuteling later kunnen bedreigen.
Banken moeten vanaf een schone basis kunnen herstellen
De herstelstrategie draait om zogenoemde bare metal recovery.
Daarbij moet een bank kritieke systemen opnieuw kunnen opbouwen vanuit een schone en onafhankelijke omgeving wanneer de normale IT-systemen niet meer te vertrouwen zijn.
Dat gaat verder dan een gewone back-up.
Een aanvaller kan immers ook systemen voor herstel raken of langdurig toegang houden. De bank moet daarom weten hoe zij een betrouwbare omgeving terugbouwt zonder dezelfde besmetting opnieuw binnen te halen.
Bank of England-gouverneur Andrew Bailey beschreef deze aanpak in juli als het opnieuw opbouwen van systemen vanaf nul tot een volledig werkende toestand.
AI maakt alleen verdedigen te kwetsbaar
De verschuiving zit in de aanname achter cybersecurity.
Banken proberen aanvallers nog steeds buiten te houden. Breeden stelt alleen dat zij er niet langer vanuit kunnen gaan dat iedere aanval wordt tegengehouden.
AI kan cyberaanvallen sneller en omvangrijker maken. Software kan bijvoorbeeld automatisch kwetsbaarheden zoeken, aanvallen aanpassen en grote aantallen pogingen uitvoeren.
Breeden sprak hierover tijdens de jaarvergadering van het Institute of International Finance in Bangkok.
De Bank of England wil daarom niet alleen weten hoe goed een bank zich verdedigt, maar ook welke diensten overeind blijven nadat de verdediging faalt.
Eén getroffen bank is niet het zwaarste scenario
Die aanpak stond al vóór deze week op de agenda.
Breeden waarschuwde in een toespraak van 30 juni dat AI ook gevolgen kan hebben voor de stabiliteit van het financiële systeem.
Een groot probleem ontstaat wanneer meerdere partijen tegelijk worden geraakt.
Een bank kan bijvoorbeeld zelf kunnen herstellen, terwijl een leverancier of belangrijke betaalverbinding nog uitvalt. Ook kan een aanval meerdere instellingen treffen die dezelfde technologie gebruiken.
Daarom kijkt de centrale bank ook naar gescheiden uitwijkmogelijkheden en situaties waarin een andere instelling tijdelijk bepaalde basisfuncties zou kunnen overnemen.
Betalingen moeten blijven werken
Voor klanten telt uiteindelijk niet welke server is aangevallen.
Zij willen bij hun geld kunnen, betalingen uitvoeren en erop vertrouwen dat saldi correct blijven.
Dat maakt herstel een financieel-stabiliteitsvraagstuk. Een langdurige storing bij een grote bank kan ook bedrijven, betalingsverkeer en andere financiële partijen raken.
Preventie blijft daarom nodig, maar vormt niet langer het volledige plan.
De sector moet vooraf bepalen welke functies als eerste terug moeten komen en welke systemen daarvoor schoon en betrouwbaar beschikbaar moeten zijn.
Quantumcomputers vormen een ander probleem
Naast AI kijkt de Bank of England naar quantumrisico’s.
Breeden zei dat banken worden bevraagd over hun voorbereiding op toekomstige quantumcomputers die bepaalde huidige vormen van cryptografie kunnen aantasten.
Dat risico verschilt van een gewone cyberaanval.
Een aanvaller zoekt dan niet noodzakelijk een fout in software. Een voldoende krachtige quantumcomputer kan bepaalde wiskundige beveiliging waarop huidige versleuteling steunt fundamenteel verzwakken.
De Bank of England wil de resultaten van haar inventarisatie gebruiken voor een gezamenlijke aanpak binnen de financiële sector.
Britse cyberdienst scherpt quantumadvies aan
Opvallend genoeg kwam op 15 oktober ook nieuwe technische guidance van het Britse National Cyber Security Centre.
Het NCSC adviseert organisaties om voor beveiligde internetverbindingen post-quantumcryptografie in TLS 1.3 te gaan gebruiken.
TLS beschermt gegevens terwijl die tussen systemen worden verstuurd.
De cyberdienst ondersteunt zowel hybride oplossingen, waarbij huidige en post-quantumtechnieken worden gecombineerd, als systemen die volledig op post-quantumcryptografie kunnen overstappen.
Voor verbindingen die als hoge prioriteit gelden, moeten belangrijke migratiestappen volgens de Britse planning uiterlijk in 2031 worden uitgevoerd.
2031 is geen voorspelling van een aanval
Die datum moet zorgvuldig worden gelezen.
Het NCSC zegt niet dat huidige cryptografie in 2031 ineens wordt gebroken.
De deadline is bedoeld om grote organisaties voldoende tijd te geven voor een ingewikkelde migratie. Banken gebruiken versleuteling op veel plaatsen tegelijk en zijn bovendien afhankelijk van leveranciers.
Wie pas begint wanneer een krachtige quantumcomputer bestaat, kan te laat zijn.
Daarom moet eerst duidelijk worden waar kwetsbare cryptografie wordt gebruikt, welke systemen als eerste moeten veranderen en welke leveranciers mee moeten bewegen.
Twee dreigingen vragen twee verschillende antwoorden
AI en quantumcomputers worden zo in hetzelfde veiligheidsprogramma genoemd, maar vragen niet dezelfde oplossing.
Bij AI-gedreven cyberaanvallen ligt de nadruk op detectie, schadebeperking en schoon herstel nadat een aanvaller binnenkomt.
Bij quantumrisico draait het om het vervangen van cryptografische technieken vóór bestaande bescherming zwak wordt.
Voor klanten verandert vandaag niets aan hun toegang tot bankrekeningen. Er is ook geen melding dat een Britse systeembank door een AI-aanval is uitgeschakeld of dat quantumcomputers huidige bankversleuteling al hebben gebroken.
De verandering zit in de voorbereiding.
De Bank of England wil dat banken niet alleen kunnen uitleggen hoe zij een aanval proberen te stoppen. Zij moeten ook kunnen aantonen hoe het financiële systeem verdergaat wanneer stoppen niet lukt.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk

Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading