Nieuwe Mac-malware verstopt commando’s in iCloud Calendar en jaagt op cryptowallets
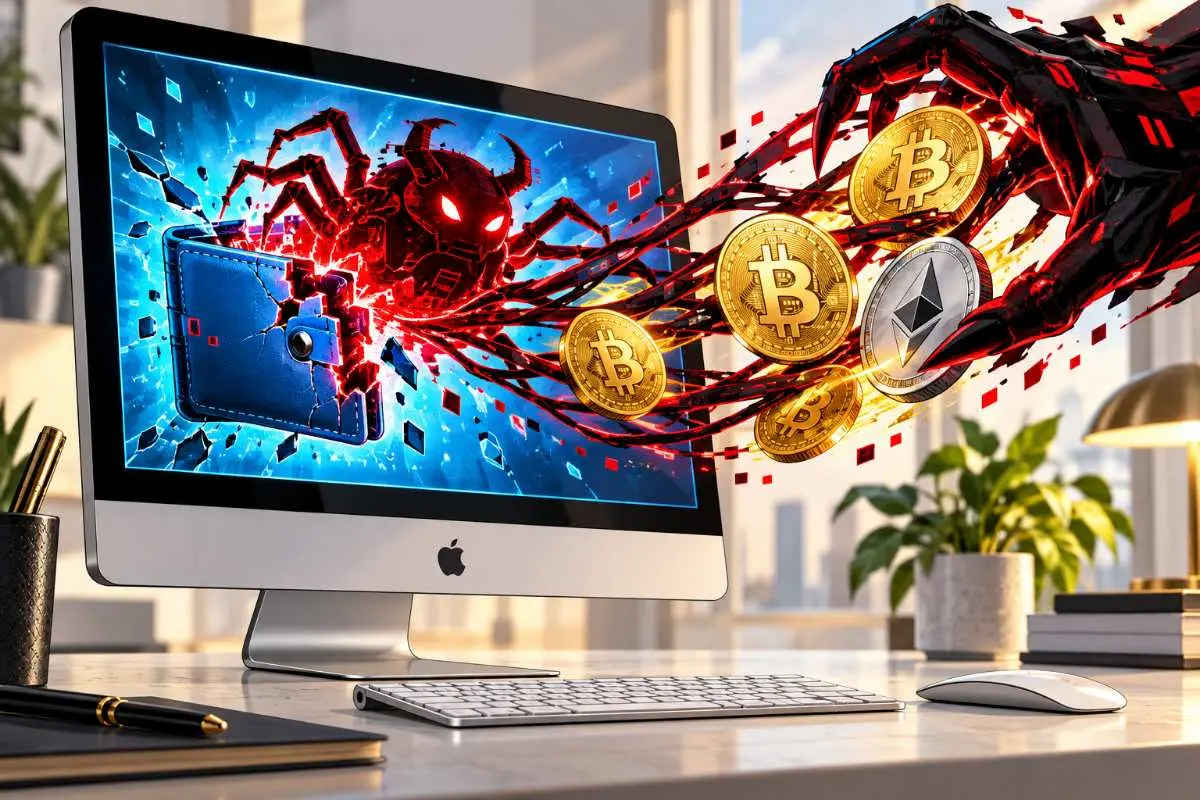
Een openbare iCloud-agenda blijkt genoeg om kwaadaardige commando’s een Mac binnen te loodsen. De nieuwste versie van MacSync gebruikt Apple-diensten in zijn aanvalsketen en zoekt daarna gericht naar cryptowallets, wachtwoorden en ontwikkelaarssleutels.
Kaspersky ontdekte de nieuwe variant in september 2026. De malware deed zich in één campagne zelfs voor als een niet-bestaande cryptowallet genaamd Toria, compleet met eigen website en promotie via X en Telegram.
Malware gebruikt iCloud Calendar als tussenstation
Vooral de iCloud-truc valt op.
In een onderzochte infectieketen haalt MacSync een openbaar gedeeld iCloud Calendar-bestand binnen. Vervolgens stuurt de malware de regels uit dat bestand rechtstreeks naar zsh, de commandoshell van macOS.
Een kalenderbestand bestaat normaal gesproken helemaal niet uit uitvoerbare opdrachten.
Daardoor levert een groot deel van de inhoud fouten op. Maar in het veld voor de beschrijving van een agenda-item hebben de aanvallers wél geldige shellcommando’s verstopt.
Wanneer zsh die regels bereikt, voert de Mac ze uit.
Daarna wordt opnieuw via iCloud een gecomprimeerd bestand opgehaald met een volgende malwarefase. Kaspersky zag daarmee dat Apple-diensten als tussenstation in de aanvalsketen werden gebruikt.
Nepwallet Toria moest cryptogebruikers binnenhalen
MacSync verschijnt niet vanzelf op een computer.
De aanvallers moeten hun slachtoffer eerst overtuigen om kwaadaardige software te starten. Kaspersky zag daarvoor onder meer een verzonnen cryptowallet genaamd Toria.
De criminelen beperkten zich niet tot een verdacht downloadbestand.
Ze bouwden een website voor de nepwallet en promootten de applicatie via sociale media. Daardoor kon de software op het eerste gezicht overkomen als een nieuw cryptoproduct.
MacSync wordt daarnaast verspreid via gratis of gekraakte software en zogenoemde ClickFix-aanvallen.
Bij ClickFix krijgt een gebruiker instructies om zelf een opdracht in Terminal uit te voeren. Microsoft zag dergelijke campagnes eerder dit jaar al MacSync en andere informatiestelers verspreiden onder macOS-gebruikers.
Cryptowallets staan hoog op de boodschappenlijst
Eenmaal binnen probeert MacSync zoveel mogelijk bruikbare gegevens te verzamelen.
Kaspersky zag dat de infostealer onder meer browsercookies, opgeslagen wachtwoorden en gegevens van wallet-extensies verzamelt. Ook bestanden van cryptowallet-apps, de macOS Keychain en Telegram-data behoren tot de doelwitten.
Daar blijft het niet bij.
De malware zoekt ook naar SSH-sleutels en configuratiegegevens voor AWS, Kubernetes en Git. Zelfs de opdrachtgeschiedenis van ZSH en Bash kan worden meegenomen.
Dat maakt ontwikkelaars extra interessant voor de aanvallers.
Een gestolen wachtwoord kan toegang geven tot één account. Een gestolen ontwikkelaarssleutel kan toegang openen tot veel grotere systemen of softwareprojecten.
Microsoft zag Ledger en Trezor al als doelwit
De focus op crypto is niet nieuw binnen MacSync.
Microsoft onderzocht de malware eerder in 2026 en zag dat geïnfecteerde Macs werden gecontroleerd op lokale gegevens van onder meer Ledger en Trezor. De malware verzamelde daarnaast browsergegevens, Keychain-informatie, cloudgegevens en bestanden met extensies zoals WALLET en SEED.
Dat laatste is bijzonder gevoelig.
Gegevens rond een wallet kunnen uiteindelijk toegang geven tot crypto wanneer een aanvaller voldoende informatie buitmaakt.
Daarom is malware op een computer waarmee crypto wordt beheerd een ander risico dan een gewoon gestolen websitewachtwoord.
MacSync kan zich voordoen als Finder
De nieuwste Kaspersky-variant bestaat niet alleen uit een infostealer.
Onderzoekers vonden ook een afzonderlijke backdoor. Die probeert langdurig op de Mac aanwezig te blijven en doet zich daarbij voor als Finder, de standaard bestandsbeheerder van macOS.
De malware maakt onder meer een LaunchAgent aan met een naam die op een Apple-proces lijkt.
Daarnaast past zij configuratiebestanden aan zodat onderdelen na een herstart of andere gebeurtenis opnieuw kunnen worden geladen. De malware probeert zelfs systeemprocessen te stoppen die de gebruiker over nieuwe achtergrondactiviteit kunnen waarschuwen.
Dit gaat dus verder dan één snelle datadiefstal.
De aanvallers proberen toegang te behouden.
Backdoor kan geïnstalleerde Ledger-app vervangen
Voor cryptogebruikers zit een van de zwaarste bevindingen in de opdrachten die de backdoor ondersteunt.
Kaspersky vond een commando met de naam deploy_ledger.
Volgens de onderzoekers is dat bedoeld om een geïnstalleerde Ledger-walletapplicatie te vervangen door een versie die vanaf de server van de aanvallers wordt geleverd.
Kaspersky beschikte niet over alle scripts die de server voor zulke opdrachten verstuurt. Een deel van de werking werd daarom afgeleid uit commandonamen en statusberichten in de malware.
Dat onderscheid is belangrijk.
De onderzoekers konden vaststellen dát de functie voor het vervangen van Ledger-software aanwezig is. Ze konden niet iedere uiteindelijke handeling van de aangeleverde vervangende code onderzoeken.
Malware vraagt rechtstreeks om beheerderswachtwoord
MacSync probeert daarnaast de gebruiker zelf mee te laten werken.
De infostealer toont een wachtwoordvenster dat wordt aangepast aan de applicatie waarvoor de malware zich voordoet. Het slachtoffer krijgt zo een geloofwaardig ogend verzoek om het beheerderswachtwoord in te voeren.
Daarna verschijnt een nepwaarschuwing dat de applicatie beschadigd is en naar de prullenbak moet.
De ingevoerde combinatie wordt daadwerkelijk gecontroleerd.
Daarvoor gebruikt MacSync de PAM-interface van macOS, oftewel Pluggable Authentication Modules. Kaspersky noemt dit een relatief nieuwe techniek voor Mac-malware die pas in juli 2026 voor het eerst in het wild werd waargenomen bij een andere malwarefamilie.
De aanval probeert niet alleen macOS te misleiden. De gebruiker wordt actief ingezet om wachtwoorden en uitvoerrechten zelf aan de malware te geven.
iCloud maakt schadelijke code niet betrouwbaar
Het gebruik van iCloud kan een aanval geloofwaardiger laten ogen.
Een verbinding met een Apple-domein is voor een gebruiker of eenvoudige beveiligingsregel minder verdacht dan verkeer naar een onbekende server.
Maar dat betekent niet dat Apple zelf de kwaadaardige commando’s levert.
De aanvallers misbruiken een openbare iCloud Calendar en andere opslagmogelijkheden als transportmiddel voor bestanden en opdrachten die zij zelf hebben geplaatst. Kaspersky beschrijft dit expliciet als misbruik van Apple-diensten tijdens tussenstappen van de infectie.
Dat verschil voorkomt een verkeerde conclusie dat iCloud Calendar zelf is gehackt.
Mac-gebruikers met crypto zijn aantrekkelijk doelwit
Microsoft zag sinds eind 2025 een bredere groei van informatiestelers voor macOS.
Campagnes gebruiken kwaadaardige DMG-bestanden, nagemaakte software en ClickFix-methodes om gebruikers zelf de eerste stap te laten uitvoeren. MacSync behoort tot de families die Microsoft daarbij actief heeft gevolgd.
De nieuwste Kaspersky-analyse laat zien hoe snel de methodes veranderen.
MacSync gebruikt nu volledige uitvoerbare bestanden in Swift en Objective-C, een uitgebreidere backdoor en Apple-diensten tijdens de levering van nieuwe malwareonderdelen.
De doelen veranderen minder.
Wachtwoorden. Browsersessies. Ontwikkelaarssleutels. En vooral gegevens waarmee cryptobezit kan worden bereikt.
Voor Mac-gebruikers met crypto blijft de gevaarlijkste stap daarom vaak de eerste: een onbekende DMG openen, gekraakte software installeren of een Terminal-opdracht uitvoeren omdat een website zegt dat dit nodig is.
Bij MacSync kan zo’n ogenschijnlijk kleine handeling uiteindelijk eindigen met malware die niet alleen naar de cryptowallet kijkt, maar probeert langdurig toegang tot de hele Mac te behouden.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk
Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading