Ledger-topman botst met oud-Mt. Gox-baas over walletimplantaten
Ledger-topman Pascal Gauthier en voormalig Mt. Gox-baas Mark Karpelès zijn publiekelijk met elkaar gebotst over de waarschuwingen voor fysieke implantaten in hardwarewallets.
Karpelès vindt dat Ledger bezitters nadrukkelijker had moeten waarschuwen. Gauthier trekt diens rol als morele criticus in twijfel en wijst daarbij rechtstreeks naar het verleden van Mt. Gox.
Gauthier haalt Mt. Gox-verleden erbij
De discussie liep zaterdag verder op X op.
In een reactie op Karpelès verwees Gauthier naar diens periode als topman van Mt. Gox. Daarmee maakte hij van een technische discussie ook een persoonlijke botsing over geloofwaardigheid.
In een eerdere reactie verdedigde Gauthier de maatregelen van Ledger.
Hij stelde dat het bedrijf veel doet om klanten te beschermen en riep Karpelès op zich aan controleerbare feiten te houden.
Dat antwoord verandert alleen niets aan de technische vraag achter de ruzie: hoe duidelijk waren bezitters vóór de recente incidenten gewaarschuwd voor hardware die echt is, maar na productie fysiek is aangepast?
Karpelès trok één beschuldiging gedeeltelijk terug
Karpelès had aanvankelijk gesteld dat Ledger helemaal niet over dit type implantaat had gecommuniceerd.
Die bewering bleek te breed.
In een latere correctie erkende hij dat Ledger eerder een Academy-artikel over zulke risico's had gepubliceerd.
Daarmee verschuift zijn kritiek.
Het geschil gaat niet meer over de vraag óf Ledger informatie online had staan. Karpelès stelt nu dat de dreiging zwaarder en zichtbaarder gecommuniceerd had moeten worden.
Zijn verdere bewering dat een sterkere waarschuwing financiële verliezen had kunnen voorkomen, blijft zijn eigen beoordeling.
Huidige Ledger-gids erkent grens van Genuine Check
De technische documentatie van Ledger bevat ondertussen een belangrijke beperking.
In de actuele koop- en beveiligingsgids legt het bedrijf uit dat Genuine Check controleert of een apparaat een authentieke Secure Element-chip bevat.
Dat gebeurt via een cryptografische controle.
Maar die test onderzoekt niet automatisch ieder fysiek onderdeel van het apparaat.
Ledger schrijft expliciet dat Genuine Check ongeoorloofde fysieke aanpassingen, zoals spionage-implantaten, kan missen wanneer de originele Secure Element intact blijft.
Dat verschil is groot.
Een apparaat kan dus een echte Ledger-chip bevatten en toch na productie extra hardware hebben gekregen.
‘Genuine’ betekent niet automatisch fysiek ongewijzigd
Dat maakt de naam van de controle gemakkelijk verkeerd te interpreteren.
Voor een gebruiker kan een succesvolle Genuine Check voelen als bewijs dat het complete apparaat veilig en onaangeroerd is.
Technisch is de controle smaller.
Hij bewijst de authenticiteit van de beveiligingschip en de cryptografische verificatie daarvan. Hij reconstrueert niet de volledige fysieke geschiedenis van het apparaat.
Ledger adviseert daarom apparaten rechtstreeks bij het bedrijf of via erkende wederverkopers te kopen.
Het bedrijf erkent op dezelfde pagina echter ook dat geen wereldwijde distributieketen volledig immuun is voor zeer geavanceerde manipulatie.
Huidige pagina bewijst niet wat er in maart stond
Ook de publicatiedatum vraagt voorzichtigheid.
De Ledger-pagina vermeldt 6 maart 2026 als oorspronkelijke publicatiedatum en 18 september 2026 als laatste update.
De tekst die vandaag zichtbaar is, kan daardoor niet zonder meer worden gebruikt als bewijs dat iedere huidige waarschuwing en afbeelding al op 6 maart op exact dezelfde manier online stond.
Daarvoor zou een historische versie van de pagina nodig zijn.
Dat is relevant voor het conflict met Karpelès.
Zijn verwijt draait juist om wat Ledger op een eerder moment wist en hoe het bedrijf die dreiging toen naar klanten communiceerde.
Recente implantaatzaak maakt vraag urgenter
De discussie kreeg extra gewicht nadat Ledger op 15 oktober zelf een fysieke implantaatcampagne bevestigde.
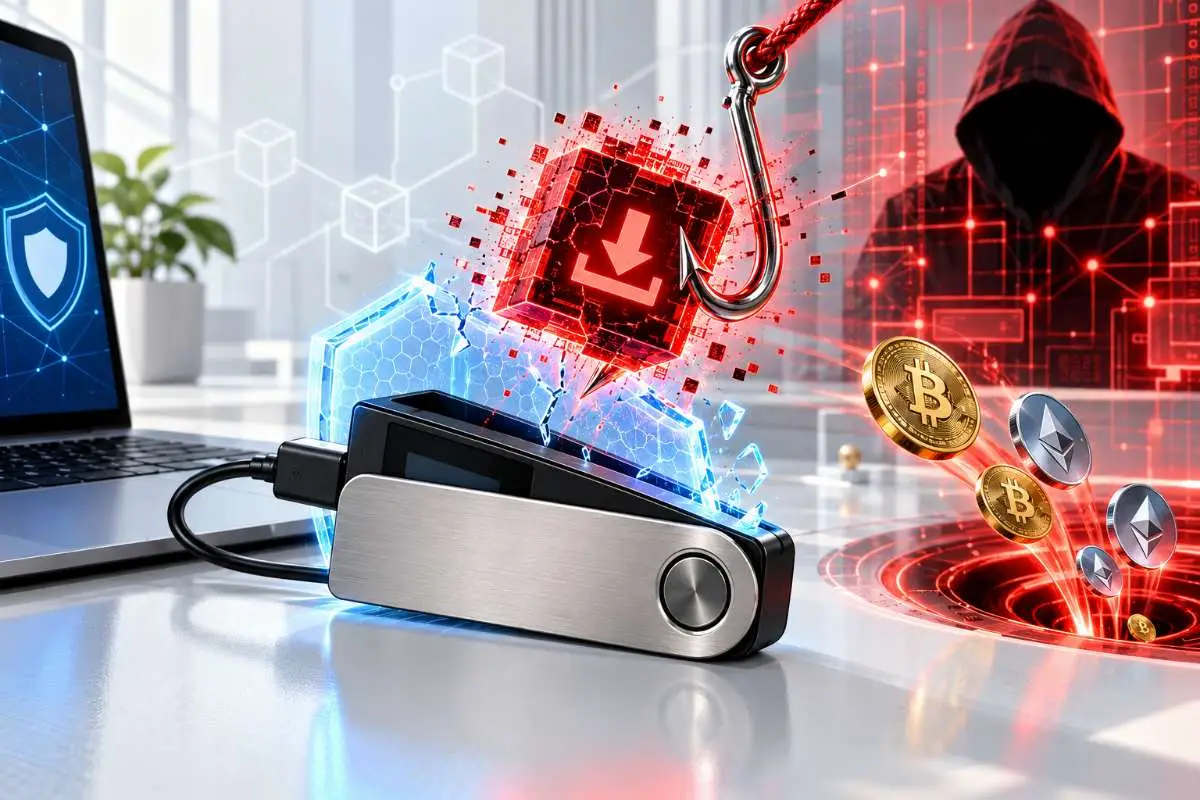
Volgens de reactie van Ledger kochten criminelen echte apparaten, openden die en voegden verborgen componenten toe die tijdens de installatie herstelwoorden konden onderscheppen.
De apparaten kwamen daarna opnieuw in distributie terecht via wederverkopers in Zuidoost-Azië.
Ledger stelt dat zijn eigen chip, besturingssysteem en servers daarbij niet waren gecompromitteerd.
Het bedrijf noemt het een aanval op de distributieketen nadat apparaten zijn eigen controle hadden verlaten.
Ledger noemt aanval lokaal, niet systeemwijd
Ledger kiest daarbij nadrukkelijk voor een beperkte afbakening.
Het bedrijf noemt het incident geen systeemwijde aanval op zijn volledige distributieketen, maar een gelokaliseerde aanval.
Ledger zegt voorraden, magazijnen en apparaten in andere markten te hebben onderzocht zonder daar gemanipuleerde exemplaren aan te treffen.
Dat vormt geen bewijs dat ieder Ledger-apparaat veilig is.
Het betekent wel dat de bevestigde informatie geen basis geeft voor de claim dat alle Ledger-hardware of alle wederverkopers zijn geraakt.
Voor bezitters telt daarom vooral waar hun eigen apparaat vandaan komt.
Officiële verkoper blijft geen absolute garantie
Daar wringt het debat met Karpelès.
Ledger adviseert terecht om onbekende verkopers te vermijden. Een officiële verkooproute verkleint veel risico's.
Maar de recente zaak laat zien dat de kwalificatie ‘erkende wederverkoper’ geen mathematische garantie biedt tegen iedere aanval.
Ledger heeft daarom na het incident ook aanvullende regels voor zijn verkooppartners aangekondigd.
Zo mogen apparaten volgens het bedrijf niet meer als demonstratiemodel in winkels liggen en moeten meldingen over afwijkende producten sneller worden doorgegeven.
Dat zijn maatregelen ná het incident.
De vraag of eerdere communicatie voldoende was, blijft daarmee een redactionele en veiligheidsvraag waarop een persoonlijke verwijzing naar Mt. Gox geen technisch antwoord geeft.
Herstelwoorden blijven de harde grens
Voor bezitters van een wallet blijft één regel veel eenvoudiger.
Ledger hoort nooit via een website, computer, telefoon of supportmedewerker om de herstelwoorden te vragen.
De 24 woorden geven toegang tot de cryptografische sleutels waarmee het vermogen kan worden beheerd.
Een discussie over officiële verkopers, Genuine Check of hardware-implantaten verandert die regel niet.
Ook software moet alleen via officiële Ledger-kanalen worden geïnstalleerd. Onverwachte links naar updates of controles verdienen juist na de recente onrust extra wantrouwen.
Persoonlijke aanval lost veiligheidsvraag niet op
Karpelès moest zijn oorspronkelijke claim corrigeren: Ledger had wel degelijk eerder informatie over fysieke manipulatie gepubliceerd.
Daarmee is de discussie zuiverder geworden.
De resterende vraag is of een technisch Academy-artikel en advies over verkooppunten voldoende waren voor een dreiging die later daadwerkelijk bij gebruikers opdook.
Gauthier kan terecht wijzen op fouten uit het verleden van Mt. Gox.
Maar voor een Ledger-bezitter is uiteindelijk iets anders belangrijker: wat kan zijn apparaat aantoonbaar controleren, wat kan het níét controleren en hoe duidelijk wist hij dat vóórdat er echte implantaten werden gevonden?
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk

Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading