Bitcoin Core versnelt beveiligingsfixes nu AI verborgen lekken sneller vindt
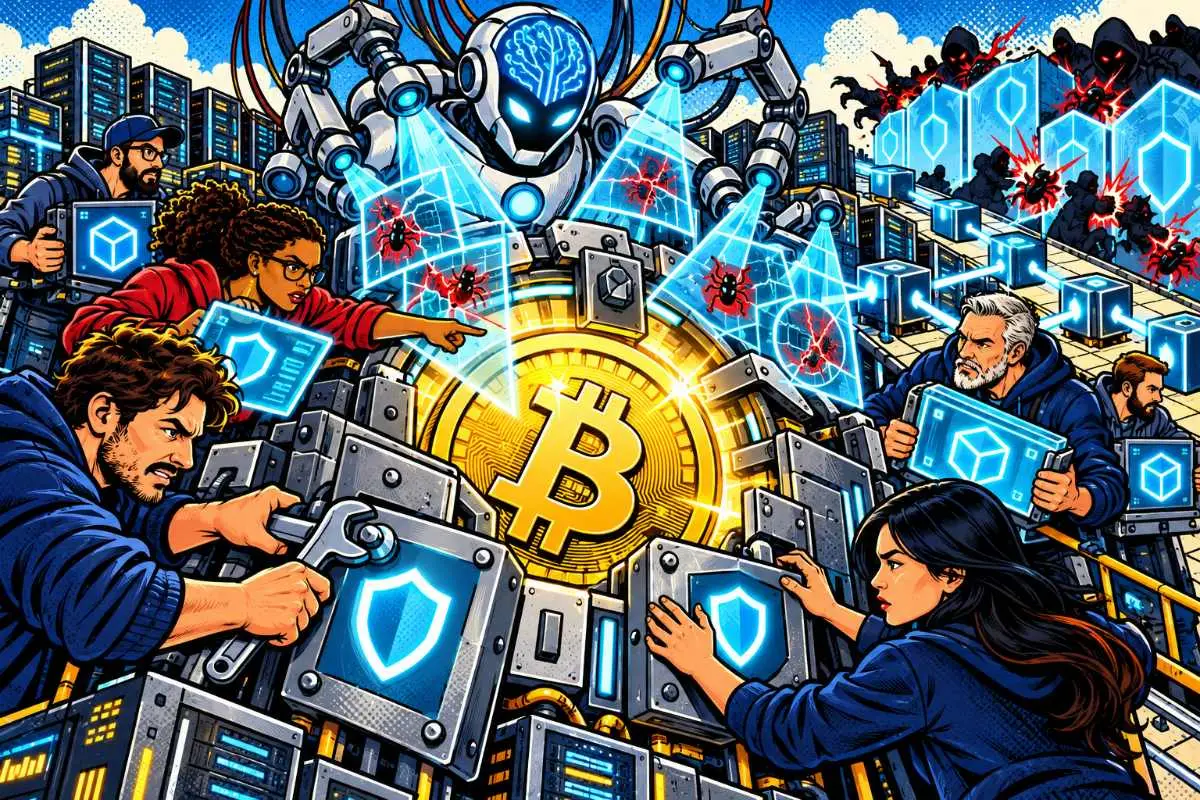
Bitcoin Core gaat bepaalde beveiligingslekken sneller repareren én bekendmaken omdat AI ze makkelijker opnieuw kan vinden. Een lange periode van geheimhouding beschermt gebruikers minder goed wanneer een eenvoudig model de fout of zelfs een verborgen reparatie kan herkennen.
Voor zulke makkelijk ontdekbare kwetsbaarheden komt voortaan zo snel mogelijk een onderhoudsrelease voor iedere ondersteunde Bitcoin Core-versiereeks. Tegelijk verschijnt een veiligheidsmelding met informatie over het probleem.
AI verandert de afweging rond geheimhouding
Bitcoin Core-ontwikkelaar Antoine Poinsot legde de wijziging op 22 oktober uit op de Bitcoin Development Mailing List.
Het project heeft volgens hem meer meldingen gekregen van kwetsbaarheden die relatief eenvoudig opnieuw zijn te ontdekken.
Grote taalmodellen spelen daarbij een rol.
Ze verlagen de technische drempel om bepaalde fouten in broncode te vinden. Ook kunnen ze helpen herkennen dat een ogenschijnlijk gewone codewijziging eigenlijk een beveiligingsprobleem repareert.
Dat tast een belangrijk voordeel van langdurige geheimhouding aan.
Een verborgen fix kan zelf een aanwijzing worden
Bij beveiligingsproblemen proberen ontwikkelaars doorgaans twee belangen tegen elkaar af te wegen.
Gebruikers moeten genoeg tijd krijgen om veilige software te installeren.
Tegelijk moet zo weinig mogelijk informatie beschikbaar komen waarmee een aanvaller het lek kan misbruiken voordat voldoende systemen zijn bijgewerkt.
Bitcoin Core koos daarom relatief vaak voor langere geheimhouding.
Maar dat werkt alleen wanneer de kwetsbaarheid werkelijk moeilijk opnieuw te ontdekken blijft.
Als een AI-model oude en nieuwe broncode kan vergelijken en snel aanwijst waar een beveiligingsfix zit, wordt de patch zelf een spoor naar de fout.
Dan kan lang wachten juist betekenen dat gebruikers langer zonder beschikbare reparatie draaien.
Makkelijk vindbare lekken krijgen een ander tijdpad
Het aangepaste beveiligingsbeleid van Bitcoin Core voegt daarom een aparte beoordeling toe.
Tijdens het onderzoeken van een melding kan een kwetsbaarheid worden aangemerkt als easily discoverable.
Bitcoin Core noemt als voorbeeld een fout die met minimale inspanning kan worden gevonden, bijvoorbeeld via een eenvoudige opdracht aan een taalmodel.
Die beoordeling is niet beperkt tot AI.
Een fout kan ook om andere redenen zo makkelijk te achterhalen zijn dat een langdurige embargo weinig bescherming biedt.
Reparatie gaat naar alle onderhouden hoofdversies
Bij zo'n makkelijk ontdekbare kwetsbaarheid wil Bitcoin Core niet meer wachten op de normale openbaarmakingscyclus.
De fix wordt teruggezet naar alle hoofdversies die nog actief worden onderhouden.
Daarvoor verschijnen zo snel mogelijk nieuwe onderhoudsreleases.
Op dit moment onderhoudt Bitcoin Core volgens zijn softwarebeleid de drie nieuwste hoofdversies.
Dat zijn momenteel de 31.x-, 30.x- en 29.x-reeksen.
Wie bijvoorbeeld om operationele redenen nog niet van Bitcoin Core 29 naar 31 kan overstappen, kan daardoor toch een beveiligingsfix binnen de eigen ondersteunde reeks krijgen.
Veiligheidsmelding verschijnt tegelijk met de fix
Bij deze categorie volgt ook meteen een security advisory.
Daarin kan Bitcoin Core informatie geven over het probleem en duidelijk maken waarom de nieuwe onderhoudsrelease belangrijk is.
Dat is een verschuiving tegenover situaties waarin een beveiligingsreparatie lange tijd nauwelijks als zodanig herkenbaar werd gemaakt.
De redenering is simpel.
Als aanvallers het probleem waarschijnlijk toch snel kunnen vinden, helpt het verdedigers weinig wanneer alleen zij niet weten waarom een update haast heeft.
Ontdekbaarheid zegt niets over de ernst
Dat betekent niet dat Bitcoin Core voortaan een nieuwe categorie beveiligingslekken heeft.
Het project blijft vier ernstniveaus gebruiken:
Critical, High, Medium en Low.
Een makkelijk vindbaar lek kan dus bijvoorbeeld Medium of High zijn.
De ontdekbaarheid bepaalt iets anders: hoeveel waarde langdurige geheimhouding nog heeft en hoe snel de reparatie beschikbaar moet worden gemaakt.
Een fout kan moeilijk te misbruiken maar eenvoudig te herkennen zijn.
Andersom kan een zwaar beveiligingsprobleem technisch lastig te ontdekken zijn.
Ernst en ontdekbaarheid beantwoorden verschillende vragen.
Kritieke fouten houden een aparte behandeling
Voor Critical-kwetsbaarheden geldt het normale schema sowieso niet.
Bitcoin Core noemt daar problemen onder die de fundamentele veiligheid of integriteit van het volledige Bitcoin-netwerk bedreigen.
Denk aan fouten waarmee nieuwe bitcoin buiten het uitgifteschema kan ontstaan, coins op protocolniveau kunnen worden gestolen of een permanente netwerkbreuk kan ontstaan.
Voor zulke situaties blijft een afzonderlijke aanpak mogelijk.
Het nieuwe beleid voor makkelijk ontdekbare fouten vervangt die noodprocedure niet.
Andere kwetsbaarheden houden langere termijnen
Wanneer een lek niet als makkelijk ontdekbaar wordt aangemerkt, blijft het bestaande tijdpad grotendeels overeind.
Low-kwetsbaarheden worden in beginsel twee weken openbaar gemaakt nadat een hoofdversie met de reparatie is verschenen.
Voor Medium- en High-problemen kan de embargo veel langer duren.
Daar volgt openbaarmaking normaal twee weken nadat de laatste getroffen hoofdversie niet langer wordt onderhouden.
Bitcoin Core noemt dat ongeveer een jaar nadat een hoofdversie met de fix voor het eerst verscheen, afhankelijk van de betrokken versies.
Dat geeft nodebeheerders meer tijd om over te stappen voordat volledige technische details openbaar worden.
Trage upgrades vormden juist de reden voor lange embargo's
Poinsot wijst erop dat Bitcoin Core rekening moet houden met een relatief trage upgradecultuur.
Een Bitcoin-node is geen telefoonapp die voor iedere gebruiker automatisch dezelfde nacht wordt bijgewerkt.
Bedrijven en individuele beheerders kunnen nieuwe versies eerst testen of bewust langer op een oudere hoofdversie blijven.
Dat maakte een lange geheimhoudingsperiode aantrekkelijk.
Het probleem ontstaat wanneer de aanvaller door AI niet meer dezelfde wachttijd nodig heeft om de kwetsbaarheid zelf te vinden.
Dan draagt vooral de verdediger de prijs van het embargo.
Kleine versiestappen worden belangrijker
Voor nodebeheerders maakt de wijziging onderhoudsreleases nog relevanter.
Een upgrade van bijvoorbeeld 31.1 naar een latere 31.x-versie kan een beveiligingsreparatie bevatten waarvoor Bitcoin Core bewust niet tot 32.0 wacht.
Het onderhoudsbeleid adviseert daarom de nieuwste onderhoudsrelease te draaien van de meest recente hoofdversie waarnaar een gebruiker redelijkerwijs kan upgraden.
Oudere versies buiten de drie ondersteunde reeksen vallen normaal buiten die bescherming.
Wie jarenlang op een End-of-Life-versie blijft draaien, moet er dus niet vanuit gaan dat nieuwe beveiligingsfixes daar nog naartoe worden teruggezet.
AI werkt hier aan beide kanten van het lek
De beleidswijziging laat een opvallend effect van AI op softwarebeveiliging zien.
Dezelfde systemen kunnen ontwikkelaars helpen broncode te onderzoeken en fouten sneller te vinden.
Maar ze verlagen ook de kosten voor iemand die een bestaande codebasis wil doorzoeken naar zwakke plekken.
Zelfs een verborgen patch kan minder verborgen worden wanneer modellen grote hoeveelheden code snel met elkaar vergelijken.
Daarmee verandert niet alleen hoe kwetsbaarheden worden ontdekt.
Ook het oude spel rond patchen, wachten en later openbaar maken verandert.
Geheimhouden is alleen nuttig zolang het geheim blijft
Bitcoin Core kiest daarom niet simpelweg voor maximale openheid.
Moeilijk ontdekbare kwetsbaarheden kunnen nog steeds maanden achter een embargo blijven.
De nieuwe regel richt zich juist op gevallen waarin die stilte steeds minder oplevert.
Als een fout met weinig moeite opnieuw kan worden ontdekt, heeft het weinig zin om gerepareerde software eveneens lang achter te houden.
Voor nodebeheerders verschuift daarmee één praktische regel naar voren: let niet alleen op grote Bitcoin Core-releases.
Een kleine onderhoudsupdate kan voortaan precies de reparatie bevatten waarvoor wachten volgens de ontwikkelaars riskanter is geworden dan publiceren.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.

Ga verder met lezen
Dit vind je misschien ook leuk
Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading