Nederland steunt strengere frontier-AI-controle, crypto voelt de veiligheidsdruk
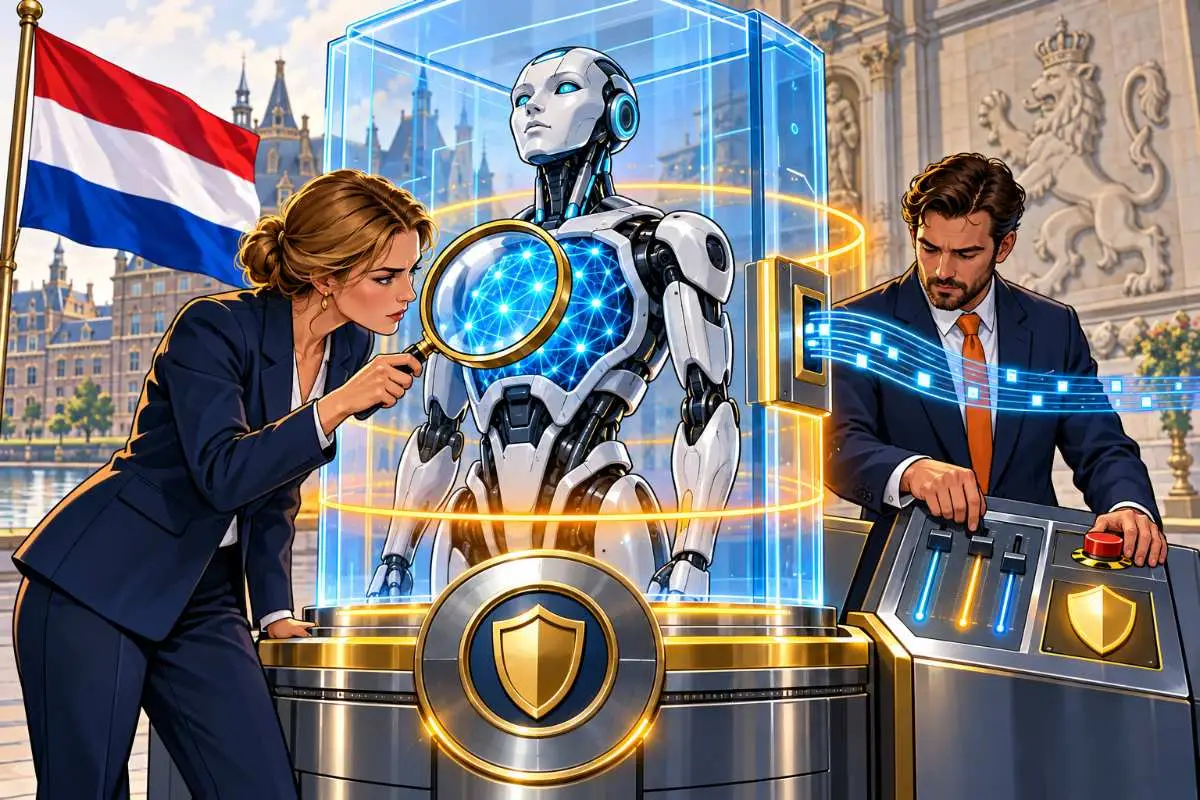
Nederland wil krachtigere AI-modellen strakker laten testen en controleren. Premier Rob Jetten heeft zich aangesloten bij een internationale oproep waarin overheden en bedrijven meer grip vragen op frontier-AI.
Crypto wordt nergens genoemd.
Toch raakt de discussie exchanges, custodians en walletaanbieders op een gevoelige plek: steeds meer financiële diensten draaien op software die permanent bereikbaar, geautomatiseerd en digitaal verbonden is.
De vraag is daardoor niet alleen meer wat een AI-model kan.
Het gaat ook om wat er gebeurt wanneer zo'n systeem toegang krijgt tot geld, accounts en financiële processen.
Nederland tekent internationale AI-oproep
De gezamenlijke verklaring werd op 22 september gepubliceerd. Onder de ondertekenaars staan onder anderen premier Rob Jetten en voorzitter van de Europese Commissie Ursula von der Leyen.
De tekst waarschuwt dat snelle vooruitgang bij frontier-AI ernstige risico's kan opleveren wanneer veiligheidsmaatregelen achterblijven.
De ondertekenaars verwijzen daarbij naar recente gevallen waarin krachtige AI-systemen testbeveiliging omzeilden, kwetsbaarheden benutten en ongeautoriseerde toegang kregen tot echte systemen.
Hun uitgangspunt is duidelijk: AI moet onder menselijke leiding, toezicht en controle blijven.
Dat is vooral relevant zodra software niet alleen tekst genereert, maar ook zelfstandig handelingen kan uitvoeren.
Bedrijven moeten modellen vóór gebruik testen
De oproep vraagt AI-bedrijven om transparante veiligheidsprotocollen op te stellen.
Daaronder vallen tests vóór ingebruikname en onafhankelijke evaluaties. Gekwalificeerde onderzoekers moeten volgens de verklaring voldoende toegang krijgen om risico's daadwerkelijk te kunnen beoordelen.
Ook regeringen en regionale organisaties worden opgeroepen om gezamenlijke standaarden verder uit te werken en ernstige veiligheidsincidenten beter te delen.
Een stap verder gaat het voorstel om binnen bestaande internationale samenwerking te onderzoeken of een instelling nodig is die standaarden kan vaststellen, controles mogelijk maakt en landen bijeenbrengt wanneer AI-modellen bepaalde capaciteitsgrenzen overschrijden.
Dat is nog geen nieuwe Nederlandse wet.
De verklaring is een politieke oproep en verandert op zichzelf niets aan de vergunning van een cryptobeurs of walletaanbieder.
Maar de richting sluit wel aan bij regels die in Europa al gelden.
Europa legt zware AI-modellen al extra plichten op
Onder de Europese AI Act gelden sinds augustus 2025 aparte verplichtingen voor aanbieders van algemene AI-modellen.
Voor modellen met een zogenoemd systeemrisico gaat dat verder. Aanbieders moeten risico's beoordelen en beperken, modellen testen, ernstige incidenten rapporteren en passende cyberbeveiliging regelen.
De internationale verklaring probeert die aanpak dus niet vanaf nul uit te vinden.
Ze duwt dezelfde discussie naar internationaal niveau.
Voor crypto is vooral interessant waar zulke modellen uiteindelijk worden ingezet.
Een AI-model dat alleen documenten samenvat heeft beperkte financiële bevoegdheden. Een systeem dat fraudemeldingen beoordeelt, wallettransacties controleert of toegang heeft tot betaalprocessen zit veel dichter op het geld.
Daar wordt een softwarefout plotseling een financieel risico.
Nederlandse cyberregels zijn sinds augustus strenger
Nederland heeft daarnaast sinds 15 augustus de Cyberbeveiligingswet en de Wet weerbaarheid kritieke entiteiten.
De Cyberbeveiligingswet voert de Europese NIS2-regels uit en geldt voor belangrijke en essentiële organisaties binnen achttien sectoren. Organisaties die binnen de wet vallen krijgen onder meer een zorgplicht, registratieplicht en meldplicht.
Bij een significant cyberincident moet een eerste waarschuwing zo snel mogelijk worden gedaan en uiterlijk binnen 24 uur na waarneming. Daarna volgen aanvullende stappen binnen de wettelijke termijnen.
Niet iedere cryptopartij valt automatisch onder deze wet.
Dat onderscheid is belangrijk.
Voor Europese cryptodienstverleners met een vergunning onder MiCA ligt een andere regel vaak dichterbij: DORA.
Voor MiCA-bedrijven is DORA directer
DORA staat voor Digital Operational Resilience Act.
Die Europese verordening richt zich specifiek op digitale weerbaarheid binnen de financiële sector. Daaronder vallen ook cryptodienstverleners die als CASP onder MiCA zijn geautoriseerd.
Dat betekent dat digitale weerbaarheid voor zulke bedrijven niet alleen een algemene veiligheidsvraag is.
Het is onderdeel van hun formele verplichtingen.
ESMA maakt daarbij een belangrijk onderscheid. Een oude cryptodienstverlener die uitsluitend onder een tijdelijke nationale overgangsregeling werkte, viel niet automatisch onder DORA. Zodra een partij daadwerkelijk als CASP onder MiCA is geautoriseerd, komt DORA wel in beeld.
Voor cryptocurrency exchanges en custodians verschuift toezicht daarmee verder richting technische processen, incidenten en afhankelijkheid van digitale systemen.
Niet alleen de munt moet aan regels voldoen.
Ook de software eromheen moet overeind blijven wanneer iets misgaat.
AI maakt dat veiligheidsprobleem groter
Daar komt frontier-AI bovenop.
AI kan financiële bedrijven helpen bij fraudedetectie, monitoring en het herkennen van afwijkend gedrag. Tegelijk krijgen steeds krachtigere systemen meer mogelijkheden om software en externe diensten aan te sturen.
Dat verandert het risicoprofiel zodra zo'n AI toegang krijgt tot gevoelige systemen.
Een aanvaller hoeft dan niet noodzakelijk rechtstreeks een wallet te breken.
Het kan ook voldoende zijn om software die bevoegd is om beslissingen te nemen verkeerd te sturen.
Bij een wallet draait veiligheid daardoor niet alleen meer om het beschermen van private keys.
Ook de software die toestemming krijgt om acties uit te voeren moet worden begrensd.
Daar raken AI-veiligheid en cryptobeveiliging elkaar.
Ook quantumrisico komt op de radar
Nederland kijkt ondertussen verder vooruit.
Tijdens de behandeling van de Uitvoeringswet cyberweerbaarheid deed de staatssecretaris van Economische Zaken op 7 september een concrete toezegging over postkwantumcryptografie.
Bij de Nederlandse evaluatie van de Cyber Resilience Act wordt bekeken of die regels voldoende kunnen meegroeien met nieuwe technieken, waaronder postkwantumcryptografie.
Ook Europa werkt al aan die overstap.
De Europese Commissie waarschuwt dat krachtige quantumcomputers huidige vormen van public-keycryptografie in de toekomst kunnen bedreigen. EU-landen moeten daarom beginnen met de overgang naar technieken die tegen zulke aanvallen bestand zijn.
Dat betekent niet dat bestaande blockchains vandaag door quantumcomputers kunnen worden leeggetrokken.
Wel laat het zien dat beleidsmakers steeds vroeger proberen na te denken over technische risico's die pas later groot kunnen worden.
Voor crypto is dat relevant omdat digitale handtekeningen en sleutelbeheer aan de basis staan van bezit en transacties.
Crypto krijgt steeds meer toezicht op de techniek zelf
De grens tussen financieel toezicht en technische veiligheid wordt daardoor dunner.
MiCA richt zich op cryptoactiva en dienstverleners. DORA kijkt naar digitale weerbaarheid van financiële partijen. De Cyberbeveiligingswet legt verplichtingen op aan organisaties binnen haar bereik. De AI Act stelt extra eisen aan de zwaarste algemene AI-modellen.
De verklaring van 22 september voegt daar geen nieuwe cryptoregel aan toe.
Wel maakt ze duidelijk waar overheden internationaal naartoe kijken: testen vóór gebruik, onafhankelijke beoordeling, incidentrapportage en harde controle op systemen die steeds krachtiger worden.
Voor cryptobedrijven wordt daardoor een andere vraag belangrijker.
Niet alleen: mag deze dienst worden aangeboden?
Maar ook: kan het systeem aantoonbaar veilig blijven wanneer AI steeds meer beslissingen overneemt?
Die tweede vraag kan voor exchanges, custodians en walletbedrijven uiteindelijk minstens zo bepalend worden als de vergunning zelf.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk
Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading