FIU-Nederland haalt website preventief offline na kritieke PHP-waarschuwing
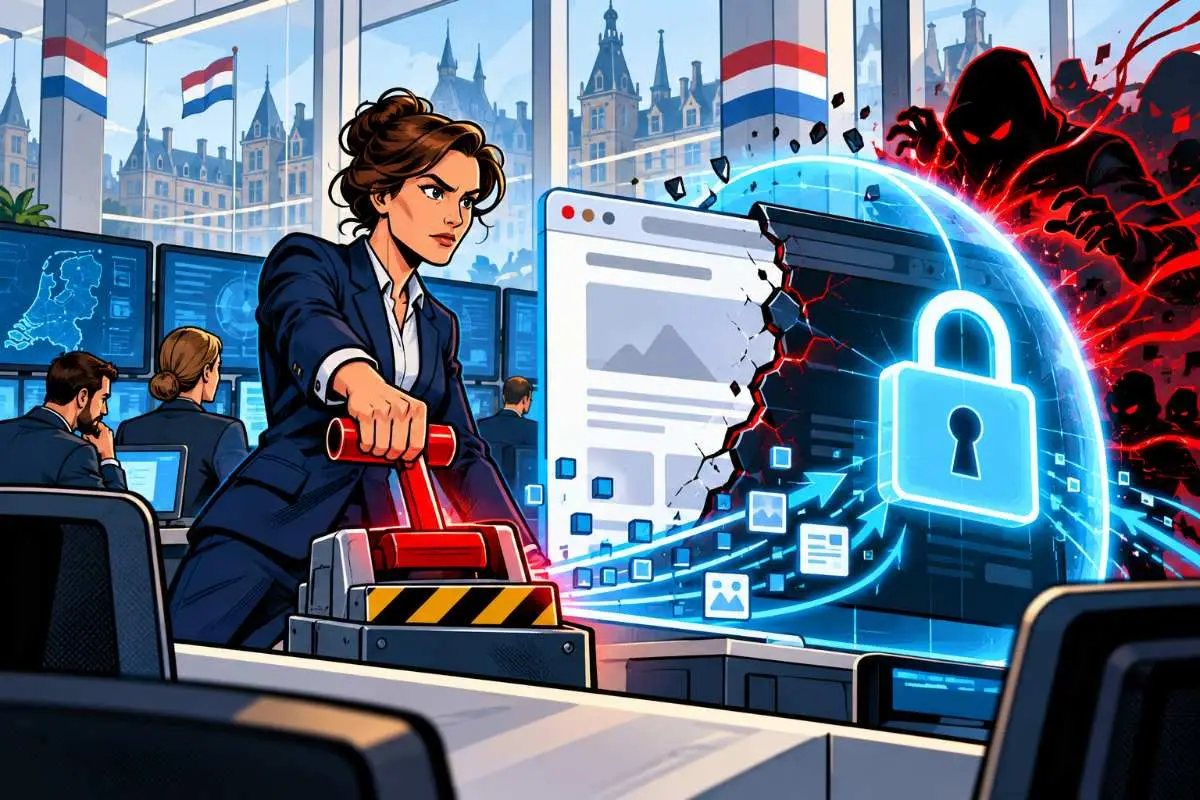
FIU-Nederland heeft zijn publieke website preventief uitgezet vanwege ernstige kwetsbaarheden in PHP. Wie de site op 21 oktober bezocht, kreeg alleen nog een waarschuwingspagina te zien.
Dat klinkt als een beveiligingsincident.
Maar die conclusie gaat te ver.
FIU-Nederland meldt geen geslaagde aanval, geen gestolen gegevens en geen datalek. De organisatie zegt alleen dat zij de publieke website uit voorzorg offline heeft gehaald terwijl aan een oplossing wordt gewerkt.
Publieke website bewust uitgeschakeld
Op fiu-nederland.nl staat dat de website tijdelijk preventief is uitgeschakeld vanwege kwetsbaarheden in PHP.
Een termijn voor herstel ontbreekt.
FIU-Nederland zegt ook niet welke PHP-versie op zijn systemen draait of welke specifieke onderdelen geraakt kunnen worden.
Daarmee blijft één grens belangrijk.
Een organisatie die een kwetsbaar systeem preventief uitschakelt, bevestigt daarmee niet dat een aanvaller al toegang heeft gekregen.
PHP waarschuwt voor twee ernstige fouten
De maatregel valt samen met een zware beveiligingswaarschuwing rond PHP.
PHP is software waarmee veel websites en webapplicaties aan de serverkant worden uitgevoerd.
Het PHP-project publiceerde beveiligingsupdates voor twee fouten waarmee aanvallers onder bepaalde omstandigheden op afstand code kunnen uitvoeren zonder eerst in te loggen.
Het gaat om:
- CVE-2026-109618;
- CVE-2026-109619.
Voor ondersteunde versies verschenen PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35 als beveiligde releases.
Het project adviseert gebruikers direct bij te werken.
Code uitvoeren op afstand is een zwaar risico
Remote code execution, vaak afgekort tot RCE, behoort tot de gevaarlijkste soorten softwarefouten.
Een aanvaller kan daarbij onder de juiste omstandigheden eigen code op een kwetsbare server laten uitvoeren.
Wat daarna mogelijk is, hangt af van de rechten van het getroffen proces en de verdere beveiliging van het systeem.
Dat kan uiteenlopen van verstoring tot toegang tot gegevens of verdere systemen.
Maar een technisch mogelijke aanval is nog geen bewijs dat die aanval ergens daadwerkelijk heeft plaatsgevonden.
NCSC zag nog geen actief misbruik
Ook het Nederlandse Nationaal Cyber Security Centrum waarschuwde op 21 oktober voor de PHP-problemen.
Het NCSC meldde via de Rijksoverheid dat publieke proof-of-conceptcode beschikbaar was.
Daarmee kunnen onderzoekers, maar mogelijk ook aanvallers, testen hoe een kwetsbaarheid werkt.
Het NCSC meldde op dat moment nog geen actief misbruik te hebben waargenomen.
Dat ondersteunt de keuze om kwetsbare websites niet onnodig bereikbaar te houden terwijl beheerders patches voorbereiden.
FIU koppelt zichzelf niet aan beide CVE’s
Hier moet nog een tweede grens worden getrokken.
FIU-Nederland zegt op zijn waarschuwingspagina alleen dat de site offline is gehaald vanwege kwetsbaarheden in PHP.
De organisatie noemt zelf geen CVE-nummers.
Daarom kan op basis van de publieke melding niet worden vastgesteld welke PHP-versie FIU gebruikte of dat beide fouten op de website daadwerkelijk uit te buiten waren.
De timing maakt een verband met de brede PHP-waarschuwing logisch.
De precieze technische situatie bij FIU is echter niet openbaar gemaakt.
Dit raakt een belangrijk informatiepunt voor cryptobedrijven
FIU-Nederland speelt een directe rol bij de Nederlandse antiwitwasaanpak.
Meldingsplichtige instellingen moeten ongebruikelijke transacties bij de organisatie melden.
Daaronder vallen ook aanbieders van cryptoactivadiensten.
De publieke FIU-website bevat uitleg over meldcriteria, procedures en verplichtingen onder de Wet ter voorkoming van witwassen en financieren van terrorisme.
Voor cryptobedrijven is die informatie praktisch relevant bij transacties die mogelijk op witwassen of financiering van terrorisme wijzen.
Website en meldportaal zijn niet hetzelfde
De tijdelijke uitschakeling van de website betekent alleen niet automatisch dat meldingen niet meer kunnen worden ingediend.
FIU-Nederland gebruikt voor transactiemeldingen een afzonderlijk meldportaal.
De organisatie beschrijft in haar eigen uitleg dat geregistreerde melders ongebruikelijke transacties via dat portaal indienen.
Ook de Rijksoverheid maakt duidelijk dat de meldplicht zelf blijft bestaan.
De waarschuwing op de publieke website zegt niet dat ook het meldsysteem door dezelfde maatregel is uitgeschakeld.
Daarom mag uit de offline homepage niet worden afgeleid dat meldplichtige instellingen geen transacties meer kunnen rapporteren.
Ook geen bewijs dat gevoelige FIU-data geraakt is
Dat onderscheid is extra belangrijk vanwege het soort informatie waarmee FIU-Nederland werkt.
Meldingen van ongebruikelijke transacties kunnen gevoelige financiële en persoonsinformatie bevatten.
Een kwetsbaarheid op de publieke website roept daarom snel zorgen op over die gegevens.
Maar FIU-Nederland meldt geen toegang tot zijn meldendatabase.
Er is evenmin bevestigd dat gegevens van melders of gemelde transacties via het PHP-probleem zijn ingezien.
Een publieke website, een meldportaal en interne gegevenssystemen kunnen technisch gescheiden zijn.
Zonder aanvullende informatie kan niet worden vastgesteld welke systemen dezelfde software gebruiken.
Offline halen kan juist schade voorkomen
Een website uitschakelen is ingrijpend, maar technisch eenvoudig te verklaren.
Zolang een kwetsbare dienst via internet bereikbaar blijft, kan een aanvaller proberen de fout te misbruiken.
Door die toegang tijdelijk weg te nemen, verdwijnt een deel van dat directe aanvalspad.
De beheerder krijgt vervolgens ruimte om de software bij te werken, configuraties te controleren en systemen opnieuw beschikbaar te stellen.
Dat betekent niet dat uitschakelen iedere denkbare dreiging oplost.
Wel kan het blootstelling beperken zolang een patch nog niet overal correct is toegepast.
Geen hersteltijd bekend
FIU-Nederland zegt aan herstel te werken.
Een concreet tijdstip voor heropening is niet genoemd.
Dat is logisch zolang beheerders mogelijk eerst moeten vaststellen welke softwareversies draaien, patches installeren en daarna testen of de website veilig kan terugkeren.
Een beveiligingsupdate installeren is namelijk niet altijd hetzelfde als direct weer online gaan.
Een organisatie kan na het patchen nog logbestanden controleren en nagaan of er vóór de maatregel verdachte activiteit is geweest.
FIU-Nederland heeft niet bekendgemaakt welke van deze stappen het uitvoert.
Voor cryptobedrijven blijft de meldplicht staan
De technische storing verandert de juridische verplichtingen van meldingsplichtige ondernemingen niet vanzelf.
De FIU legt uit dat aanbieders die onder de Wwft vallen ongebruikelijke transacties moeten melden.
Dat geldt ook wanneer een publieke informatiepagina tijdelijk niet bereikbaar is.
Voor organisaties die onmiddellijk moeten melden, is daarom vooral relevant welk officieel meldkanaal beschikbaar is.
De homepage is daarvoor niet hetzelfde als het meldportaal.
Voorzorg is geen datalekmelding
De belangrijkste conclusie zit daarom in wat FIU-Nederland níét zegt.
Er is een bekende dreiging rond PHP.
De publieke website is preventief uitgeschakeld.
Er wordt aan herstel gewerkt.
Maar er is geen bevestiging van binnendringen, buitgemaakte data of een aanval op het meldsysteem.
Totdat FIU-Nederland daar zelf aanvullende informatie over publiceert, moet die grens blijven staan.
De website is offline omdat er een risico bestaat.
Niet omdat publiek is bewezen dat dat risico al is uitgebuit.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk
Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading