Microsoft bevestigt hack van X-account na promotie van Clippy-token
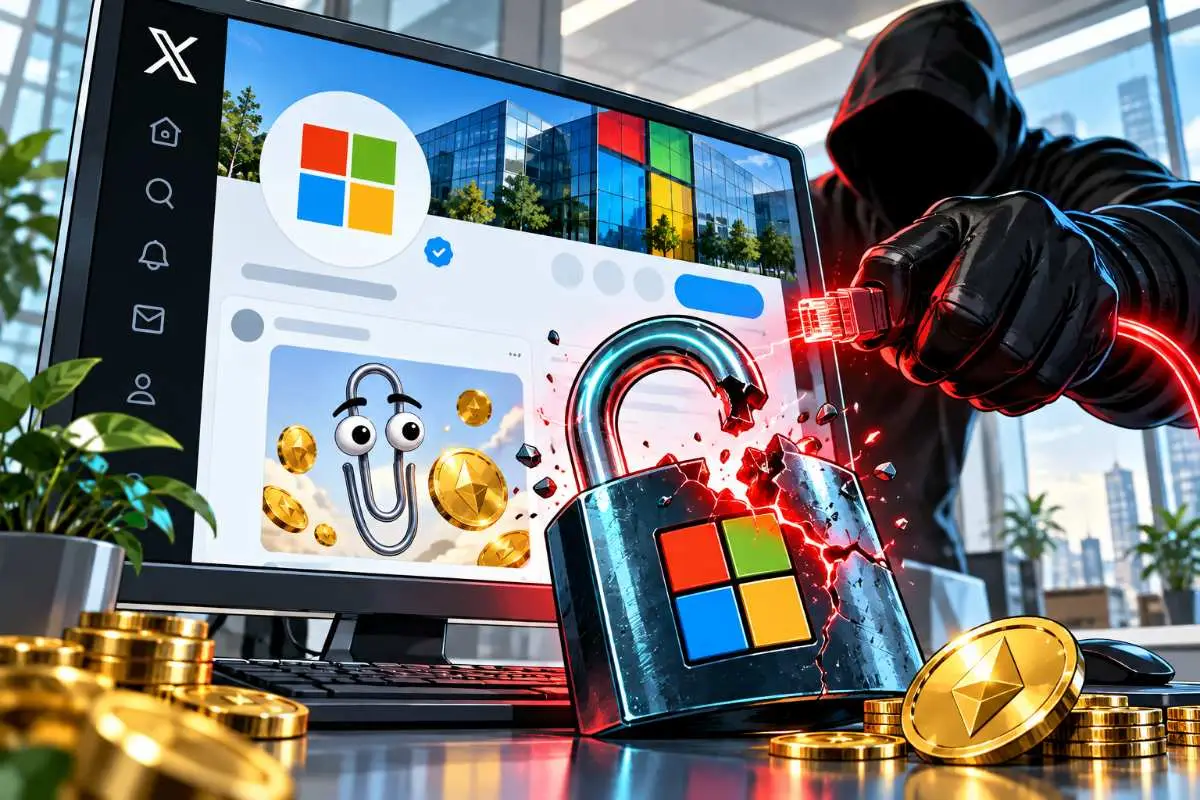
Microsofts officiële X-account met meer dan 13 miljoen volgers is donderdag overgenomen en gebruikt om een cryptotoken rond Clippy onder de aandacht te brengen. Microsoft bevestigt dat de berichten niet van het bedrijf kwamen en heeft het account weer beveiligd.
Daarmee werd een van de bekendste bedrijfsaccounts ter wereld tijdelijk ingezet om een cryptoproject geloofwaardigheid te geven.
Hoe de aanvallers toegang kregen, is nog onbekend. Ook is niet bekend hoeveel mensen door de berichten daadwerkelijk crypto hebben gekocht of geld verloren.
Clippy verscheen plotseling op Microsoft-account
De overname werd zichtbaar toen het officiële Microsoft-account een ander X-account begon te volgen dat zich voordeed als Clippy.
Microsoft deelde vervolgens een bericht van dat account. Ook werd de profielfoto veranderd in een afbeelding van de bekende paperclip uit oudere versies van Microsoft Office.
Het gedeelde account is daarna door X geschorst.
Een tweede account bleef volgens securityonderzoekers een token onder de naam $Clippy promoten. Daarbij werd ook de naam MSFT gebruikt, dezelfde ticker als het Microsoft-aandeel.
Dat gebruik zegt niets over betrokkenheid van Microsoft.
Integendeel.
Microsoft ontkent iedere band met token
Na de overname verscheen op het Microsoft-account een verklaring waarin het bedrijf afstand nam van het token.
Daarin stond dat Microsoft geen toestemming had gegeven voor de creatie, promotie of het gebruik van een cryptotoken gekoppeld aan Clippy, Microsoft of MSFT.
Ook kondigde het bedrijf juridische stappen aan tegen het ongeautoriseerde gebruik van zijn merk en andere materialen.
Die verklaring werd later weer verwijderd.
Microsoft bevestigde vervolgens tegenover media dat sprake was geweest van ongeautoriseerde toegang.
Het account is volgens het bedrijf beveiligd en de ongeautoriseerde berichten zijn verwijderd.
Een gehackt bedrijfsaccount geeft een token direct geloofwaardigheid
Daar zit het grootste risico van dit soort aanvallen.
Een onbekend cryptoproject dat vanaf een nieuw account een token promoot, roept snel argwaan op.
Hetzelfde bericht op het officiële account van Microsoft ziet er totaal anders uit.
Een blauwe verificatiebadge, miljoenen volgers en jaren aan echte bedrijfsberichten kunnen een frauduleuze boodschap in enkele seconden de uitstraling van een officiële aankondiging geven.
Voor gebruikers van crypto-exchanges of wallets kan die schijn van legitimiteit genoeg zijn om sneller te handelen dan normaal.
De aanvaller hoeft het merk dan niet eens overtuigend na te bouwen.
Hij gebruikt het echte account.
Hoe Microsoft werd gehackt is nog niet bekend
Over de toegangsmethode doet Microsoft voorlopig geen uitspraken.
Daarom kan niet worden vastgesteld of een gestolen wachtwoord, phishing, een gekaapte browsersessie of toegang via software van een derde partij een rol speelde.
Ook andere routes zijn technisch mogelijk.
Maar zolang Microsoft zijn onderzoek niet heeft afgerond, zou iedere concrete oorzaak speculatie zijn.
SecurityWeek noemt verschillende bekende aanvalsmethoden voor sociale-media-accounts, maar benadrukt eveneens dat niet bekend is welke daarvan bij Microsoft is gebruikt.
Geen bevestigd bedrag aan cryptoschade
Ook over eventuele slachtoffers is weinig hard bewijs beschikbaar.
Microsoft noemt geen schadebedrag.
Er is evenmin een bevestigd aantal mensen dat het Clippy-token na de berichten heeft gekocht.
Dat betekent dat de omvang van de accountovername en de financiële opbrengst van de tokenpromotie uit elkaar moeten worden gehouden.
Het Microsoft-account is aantoonbaar misbruikt.
Hoeveel geld de betrokken accounts daarmee hebben verdiend, staat nog niet vast.
Bekende merken blijven aantrekkelijk voor cryptofraude
Het incident laat vooral zien waarom grote sociale-media-accounts waardevolle doelwitten zijn.
Cryptotransacties kunnen snel plaatsvinden. Bij sommige tokens is de beschikbare liquiditeit bovendien dun, waardoor plotselinge aandacht de koers sterk kan bewegen.
Een geloofwaardig account kan dan worden gebruikt om kopers richting een munt, website of wallet te sturen voordat duidelijk wordt dat de promotie vals is.
Zodra het account wordt hersteld, kan de misleiding worden verwijderd.
De transacties die gebruikers in de tussentijd zelf hebben goedgekeurd, zijn daarmee niet automatisch teruggedraaid.
Een officieel account is geen bewijs van een officiële token
Dat is uiteindelijk de simpele maar belangrijke les.
Een bericht kan werkelijk afkomstig zijn van het officiële socialmedia-account van een groot bedrijf en tóch geen officiële bedrijfsmededeling zijn.
Bij crypto maakt dat extra verschil.
Een token kan binnen minuten worden gemaakt. Een bekend merk, ticker of personage kan zonder toestemming worden toegevoegd. En een gecompromitteerd account kan precies de geloofwaardigheid leveren die de munt anders mist.
Microsoft heeft de Clippy-token niet aangekondigd.
Het bedrijf bevestigt juist dat zijn account werd overgenomen en onderzoekt nu hoe dat kon gebeuren.
Tot dat onderzoek meer oplevert, zijn twee vragen nog open: hoe kwamen de aanvallers binnen en hoeveel geld is door de tokenpromotie daadwerkelijk verloren gegaan?
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk

Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading