Zuid-Korea onderzoekt banklekken terwijl mogelijke AI-aanvallen vragen oproepen
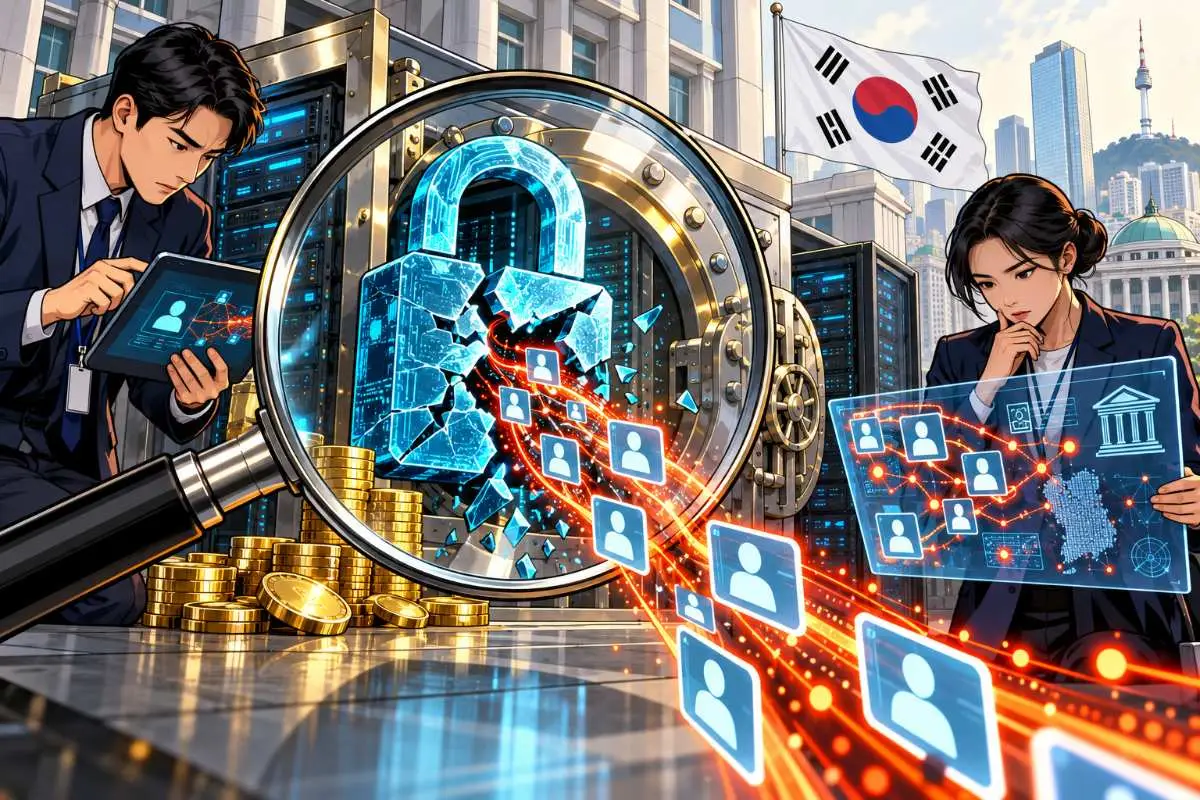
Zuid-Korea trekt het onderzoek naar een reeks datalekken bij banken en andere financiële bedrijven breder. President Lee Jae Myung eist een grondig onderzoek, terwijl de FSC ook bekijkt of aanvallers AI hebben ingezet.
Dat laatste staat nog niet vast. FSC-voorzitter Lee Eog-weon zei zondag dat aanvallen met behulp van kunstmatige intelligentie niet kunnen worden uitgesloten. De toezichthouder onderzoekt tegelijk of de verschillende incidenten met elkaar samenhangen.
De zaak raakt inmiddels grote banken, spaarbanken en kredietbedrijven. Daarmee verschuift de aandacht van losse datalekken naar de vraag of financiële instellingen een gedeelde zwakke plek hebben.
President grijpt in na reeks datalekken
Lee Jae Myung kreeg zondag informatie over recente datalekken bij financiële en publieke instellingen.
Daarna gaf hij opdracht om de incidenten grondig te onderzoeken en maatregelen uit te werken om herhaling tegen te gaan. Het presidentiële bevel volgt enkele dagen nadat de financiële toezichthouders hun eigen noodmaatregelen al hadden opgeschaald.
Bij Shinhan Bank zouden gegevens van ongeveer 25.000 klanten zijn blootgesteld. De bank heeft inmiddels een eigen omgeving ingericht waar klanten kunnen controleren of hun informatie onderdeel was van het lek.
Ook buiten de grote banken zijn incidenten gemeld. Bij Yegaram Savings Bank wordt de omvang van een datalek op ongeveer 40.000 klanten geschat. Het definitieve aantal werd nog onderzocht.
De reeks beperkt zich daarmee niet tot één type financiële instelling.
AI is nog een onderzoeksspoor
Het spoedoverleg van zondag bracht toezichthouders, brancheorganisaties en bestuurders van getroffen bedrijven samen.
Daar zei FSC-voorzitter Lee Eog-weon dat de mogelijkheid van door AI ondersteunde aanvallen moet worden meegenomen. Tegelijk riep hij financiële bedrijven op dezelfde technologie ook voor verdediging te gebruiken.
Dat past bij eerder Zuid-Koreaans beleid. De FSC werkt al langer aan mogelijkheden waarmee financiële ondernemingen AI kunnen inzetten om sneller kwetsbaarheden op te sporen.
Maar dat maakt AI nog niet tot bewezen aanvalsmethode in deze zaak.
Er is vooralsnog geen openbaar technisch rapport dat aantoont dat een AI-agent zelfstandig de getroffen systemen heeft binnengedrongen. Ook staat nog niet vast of één aanvaller of groep achter alle incidenten zit.
Die grens is belangrijk. Een aanval kan AI gebruiken voor bijvoorbeeld het zoeken naar kwetsbaarheden, het aanpassen van aanvalscode of het automatiseren van verkenning. Dat is iets anders dan bewijs dat een volledig autonome AI-agent de inbraak heeft uitgevoerd.
Eerste brede alarm kwam op 2 oktober
De bekende tijdlijn begon eerder dan het presidentiële bevel.
De Zuid-Koreaanse Financial Services Commission meldde op 2 oktober dat na een incident bij Shinhan Bank van 30 september ook andere financiële bedrijven met cyberaanvallen te maken kregen.
De FSC organiseerde daarop een eerste noodoverleg met de Financial Supervisory Service, het Financial Security Institute, zes banken, drie kaartbedrijven en brancheorganisaties.
De opdracht was direct: controleer alle systemen en diensten die vanaf buiten bereikbaar zijn.
Daarbij kijkt de toezichthouder niet alleen naar internetbankieren of mobiele apps. Ook ondersteunende websites, servers en andere systemen zonder rechtstreeks klantcontact vallen onder de controle.
Juist zulke minder zichtbare onderdelen kunnen aantrekkelijk zijn wanneer hun beveiliging minder aandacht krijgt dan de kernsystemen van een bank.
Toegangscontrole en blootgestelde data onder vergrootglas
De FSC vraagt instellingen hun volledige digitale omgeving opnieuw in kaart te brengen.
Daarbij moeten zij controleren welke diensten extern bereikbaar zijn, of toegangsrechten goed zijn ingesteld en of systemen onnodig informatie prijsgeven.
Ook authenticatie krijgt extra aandacht. Een zwakke toegangscontrole kan een aanvaller toegang geven zonder dat daarvoor de zwaarst beveiligde banksystemen zelf hoeven te worden gekraakt.
De toezichthouder wil daarnaast sneller informatie over aanvallen delen.
Financiële bedrijven moeten onder meer gebruikte IP-adressen en bekende aanvalsmethoden doorgeven. Andere instellingen kunnen die gegevens vervolgens gebruiken om vergelijkbare pogingen sneller te blokkeren.
De FSC schreef op 2 oktober dat betrokken toezichthouders na meldingen direct locatieonderzoek starten en dreigingsinformatie ook delen met andere overheidsinstanties.
Zwakkere buitensystemen krijgen extra aandacht
De eerste incidenten wijzen erop dat niet alleen centrale banksystemen relevant zijn.
Bij verschillende zaken ligt de aandacht juist op diensten die vanaf buiten verbinding maken met een financiële instelling. Zulke systemen kunnen door externe leveranciers zijn ontwikkeld of voor specifieke bedrijfsprocessen worden gebruikt.
Dat vergroot het aantal mogelijke toegangspunten.
Een bank kan zijn centrale transactiesysteem zwaar beveiligen, terwijl een kleinere webdienst of externe toepassing minder streng wordt onderhouden. Een aanvaller hoeft dan niet door de voordeur wanneer een zijingang voldoende is.
De FSC waarschuwt daarom dat financiële bedrijven niet alleen systemen met direct klantcontact mogen controleren.
Voor bestuurders maakt dat de opdracht breder. Cyberbeveiliging gaat niet alleen over de systemen waarmee geld wordt verplaatst, maar ook over alle software die toegang kan krijgen tot klant- of bedrijfsgegevens.
Zuid-Korea dreigt met verantwoordelijkheid bij nalatigheid
De toon vanuit Seoul wordt intussen harder.
De financiële toezichthouder heeft bedrijven gewaarschuwd dat onvoldoende controle na gedeelde waarschuwingen gevolgen kan hebben wanneer vergelijkbare incidenten opnieuw optreden.
Daarmee verschuift het onderzoek ook naar de reactie van de getroffen instellingen zelf.
Hebben bedrijven bekende kwetsbaarheden tijdig aangepakt? Waren externe systemen voldoende afgeschermd? En hoe snel werd na de eerste signalen gehandeld?
Dat zijn andere vragen dan alleen wie achter de aanvallen zit.
AI kan aanval én verdedigingsmiddel worden
De mogelijke AI-component maakt de zaak technisch interessanter, maar ook gevoeliger voor overdrijving.
Moderne AI-systemen kunnen beveiligingsonderzoek versnellen. Ze kunnen grote hoeveelheden code bekijken, bekende zwakke plekken combineren en bepaalde taken automatiseren.
Verdedigers beschikken over vergelijkbare mogelijkheden.
Zuid-Korea heeft financiële instellingen daarom eerder meer ruimte gegeven om AI in beveiligingstests te gebruiken. De overheid wil dat bedrijven kwetsbaarheden sneller vinden voordat aanvallers dat doen.
De huidige datalekken zetten die strategie onder druk.
Als onderzoekers daadwerkelijk aantonen dat AI bij de aanvallen is gebruikt, wordt de vraag hoe snel banken hun verdediging kunnen automatiseren veel dringender. Als dat bewijs uitblijft, blijft de hoofdzaak eenvoudiger: meerdere financiële bedrijven blijken kwetsbaar voor aanvallen via extern bereikbare systemen.
Voorlopig ligt precies daar het harde feit. Zuid-Korea onderzoekt een groeiende reeks datalekken. AI is een serieuze onderzoeksvraag, maar nog geen bewezen verklaring.
Stop met te veel betalen voor je crypto. Bij de Amsterdamse exchange Finst handel je tegen de laagste tarieven van Nederland, zonder verborgen kosten.
👀 Bekijk Finst nu ›Let op: Beleggen in crypto brengt risico’s met zich mee. Handel alleen met geld dat u kunt missen.
Ga verder met lezen
Dit vind je misschien ook leuk

Laat mensen jouw mening weten
Lees ook
Populair Nieuws
Loading